HPE ArubaOS обновления устраняют 72 уязвимости включая восемь критических
HPE выпустила обновления ArubaOS 22 октября 2026 года. Патч HPESBNW05162 исправляет 72 уязвимости, восемь из которых позволяют удалённое выполнение кода без аутентификации.
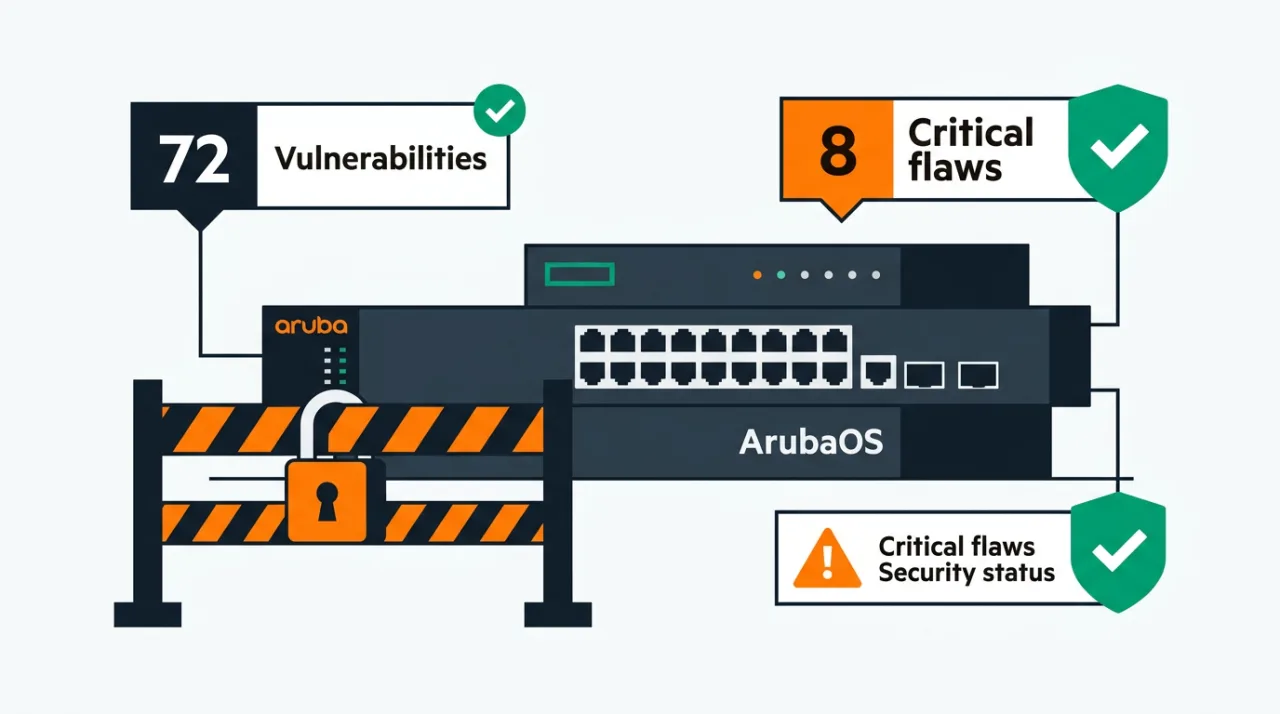
HPE 22 октября 2026 года выпустила обновления ArubaOS для веток AOS-8 и AOS-10. Бюллетень HPESBNW05162 устраняет 72 уязвимости, среди которых восемь критических с оценкой CVSS 10.0.
Восемь критических проблем позволяют неаутентифицированное удалённое выполнение кода или обход аутентификации. Среди них CVE-2026-79844, CVE-2026-79845, CVE-2026-79846, CVE-2026-79847, CVE-2026-79848, CVE-2026-79849, CVE-2026-79850 и CVE-2026-79851.
Затронутые версии и устройства
Уязвимости затрагивают AOS-10.8.x до версии 10.8.1.1, AOS-10.7.x до 10.7.2.6, AOS-10.4.x до 10.4.1.13, AOS-8.13.x до 8.13.3.0 и AOS-8.10.x до 8.10.0.23. Исправления доступны в AOS-10.8.1.2, 10.7.2.7, 10.4.1.14, 8.13.3.1 и 8.10.0.24.
Под угрозой находятся Mobility Conductors, Controllers, Gateways, точки доступа AOS-10 и Instant APs AOS-8 в аппаратном и виртуальном исполнении. Проблемы включают инъекции команд, SQL-инъекции и переполнения буфера, которые приводят к выполнению кода с правами root.
На момент публикации бюллетеня публичных эксплойтов не зафиксировано. HPE рекомендует установить исправления как можно быстрее из-за низкой сложности атак и отсутствия необходимости в привилегиях.
Рекомендации по устранению и контекст
При невозможности немедленного обновления администраторам следует ограничить доступ к интерфейсам управления с помощью VLAN и правил межсетевого экрана. Других обходных мер для критических уязвимостей компания не предложила.
ArubaOS используется в корпоративных беспроводных сетях. Текущий бюллетень стал одним из самых крупных патчей для платформы за последние годы. Ранее HPE уже исправляла критические проблемы в 2024–2026 годах.
В России официальных заявлений по данному бюллетеню не поступало. Регуляторы рекомендуют проводить оценку рисков перед установкой обновлений HPE с учётом действующих ограничений.
Частые вопросы
Какие версии ArubaOS нужно обновить в первую очередь?
В первую очередь обновляют AOS-10.8.x до 10.8.1.2, AOS-10.7.x до 10.7.2.7, AOS-8.13.x до 8.13.3.1 и AOS-8.10.x до 8.10.0.24. Эти версии закрывают все восемь критических уязвимостей.
Есть ли публичные эксплойты для уязвимостей ArubaOS?
На момент выпуска бюллетеня HPESBNW05162 публичных эксплойтов не обнаружено. HPE отмечает низкую сложность атак и призывает к скорейшему обновлению.
Что делать, если обновление невозможно установить сразу?
Рекомендуется изолировать интерфейсы управления на отдельной VLAN и ограничить доступ правилами firewall. Других официальных обходных мер для критических проблем не опубликовано.
Какие устройства затрагивает обновление ArubaOS?
Под обновление попадают Mobility Conductors, Controllers, Gateways, точки доступа AOS-10 и Instant APs AOS-8 как в физическом, так и в виртуальном исполнении.
Комментарии 2