Okta уязвимость SSO: компания выпустила патчи для Access Gateway
22 октября 2026 года Okta сообщила о четырех уязвимостях в Okta Access Gateway и выпустила обновления для версий до 2026.10.2 и 2026.44.0.
Okta уязвимость SSO стала причиной публикации трех бюллетеней безопасности 22 октября 2026 года. Компания исправила четыре уязвимости в Okta Access Gateway — локальном решении для интеграции SSO и SAML с внутренними приложениями. Обновления вышли 22–23 октября.
Okta уязвимость SSO: технические детали четырех CVE
CVE-2026-115546 получила оценку CVSS 8.1. Уязвимость позволяет обойти аутентификацию: пользователь с действительной сессией может изменить параметр и получить доступ к Admin Console через SAML-assertion. Проблема затрагивает версии OAG до 2026.10.2.
CVE-2026-115547 оценена в CVSS 9.1. Администратор может выполнить произвольные команды на уровне учетной записи сервиса OAG через специально сформированные значения конфигурации в консоли. Исправление также требует версии 2026.10.2 и выше.
CVE-2026-109618 и CVE-2026-109619 относятся к PHP 8.3.x до версии 8.3.36 и получили оценки около 9.2. Эти уязвимости позволяют удаленное выполнение кода до аутентификации. Okta отмечает, что стандартная конфигурация OAG снижает риск эксплуатации. Исправления доступны в версии 2026.44.0 и новее.
Уязвимости не затрагивают облачную платформу Okta SSO. Пострадавшие версии OAG — все релизы до указанных выше. Компания не зафиксировала реальных атак с использованием этих проблем.
Фон и контекст обновлений Okta Access Gateway
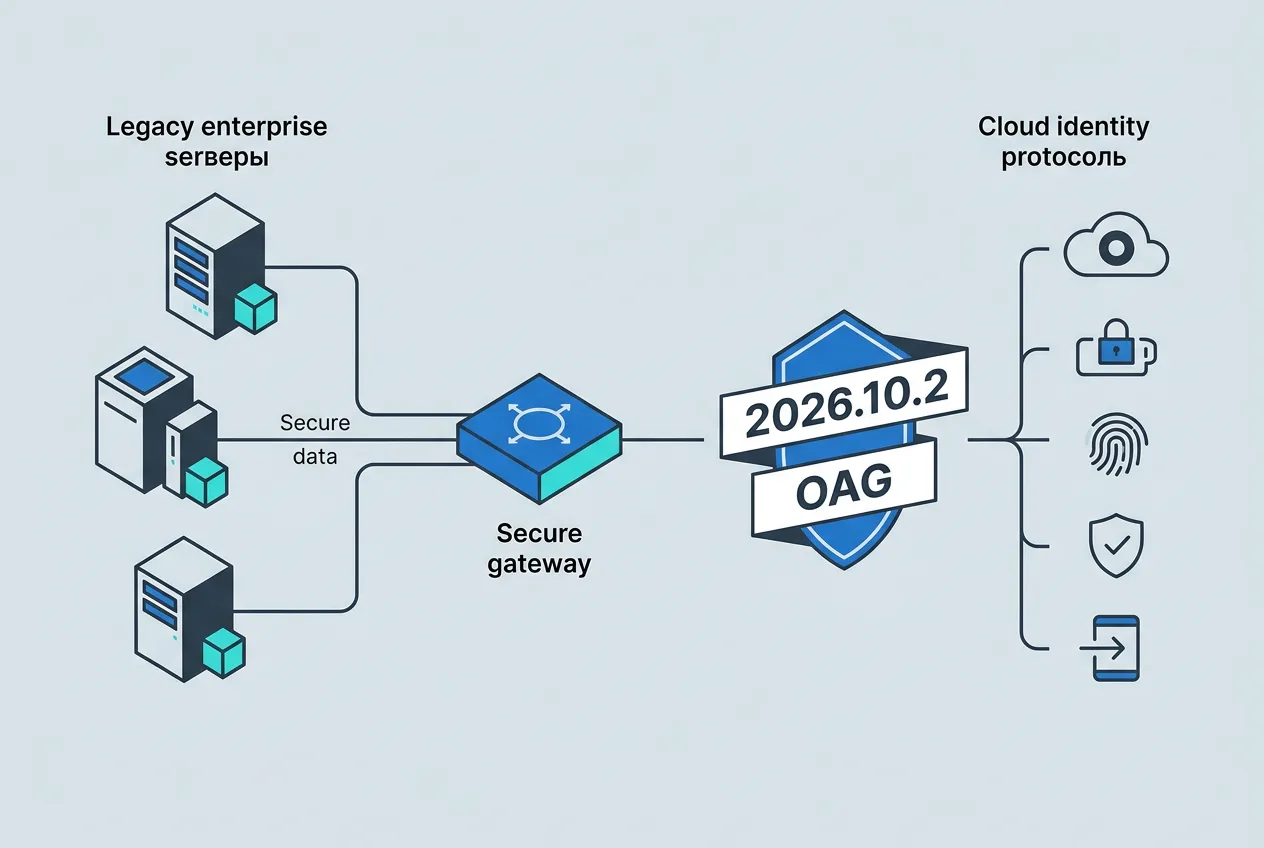
Okta Access Gateway предназначен для организации единого входа в устаревшие и внутренние приложения, которые не могут напрямую использовать облачные протоколы. Решение работает как локальный шлюз и отдельно от основного облачного сервиса Okta. В сентябре 2026 года компания уже выпускала бюллетени по OAG, что показывает регулярный процесс проверки компонентов.
Проблемы с PHP входят в серию уязвимостей, обнаруженных в PHP 8.3. Okta провела внутреннее тестирование и подтвердила, что настройки по умолчанию блокируют известные векторы атак. Пользователям рекомендовано обновляться именно на версии с PHP 8.3.36.
Обновления доступны через стандартные процедуры обновления продукта. Окта не предложила временных обходных решений в бюллетенях. Компания призывает проверить журналы доступа к Admin Console на предмет аномалий после установки патчей.
Рекомендации после выпуска патчей Okta
Администраторам следует как можно быстрее обновить OAG до 2026.10.2 для устранения уязвимостей консоли и до 2026.44.0 для исправления проблем PHP. Процесс обновления выполняется по официальной документации продукта.
После установки патчей рекомендуется провести аудит логов и мониторить появление новых бюллетеней. На момент 28 октября 2026 года новых сведений об эксплуатации уязвимостей не поступало. Пользователи OAG в России могут следить за обновлениями на trust.okta.com.
Ситуация подчеркивает важность своевременного обновления локальных компонентов SSO-инфраструктуры, особенно когда они интегрируют устаревшие приложения. Okta продолжает отслеживать состояние компонентов и публиковать исправления по мере выявления проблем.
Частые вопросы
Какие версии Okta Access Gateway затронуты уязвимостями?
Уязвимости CVE-2026-115546 и CVE-2026-115547 затрагивают версии до 2026.10.2. Проблемы PHP исправлены в версии 2026.44.0 и новее.
Нужно ли обновлять облачный сервис Okta?
Нет. Уязвимости обнаружены только в локальном решении Okta Access Gateway. Облачная платформа SSO не пострадала.
Есть ли подтвержденные случаи эксплуатации уязвимостей?
На момент публикации бюллетеней 22 октября 2026 года Okta не зафиксировала реальных атак с использованием этих уязвимостей.
Какие действия рекомендует Okta после обновления?
Компания советует проверить журналы доступа к Admin Console на аномалии и следить за появлением новых бюллетеней безопасности.
Комментарии 1