Northflank взлом: злоумышленники использовали AI API-ключи клиентов 30 октября 2026 года
30 октября 2026 года Northflank сообщила о компрометации инфраструктуры, в результате которой злоумышленники получили доступ к переменным окружения и использовали AI API-ключи клиентов.
30 октября 2026 года облачная платформа Northflank сообщила о взломе, в ходе которого злоумышленники получили доступ к зашифрованным переменным окружения клиентов и использовали хранившиеся там AI API-ключи. Инцидент начался с оповещения Wiz в 11:43 UTC и затронул секреты, используемые для запуска приложений, контейнеров и AI-нагрузок.
Компания рекомендовала всем пользователям немедленно отключить и заменить все ключи. Несколько клиентов уже подтвердили несанкционированное использование ключей OpenAI и Anthropic, что привело к дополнительным расходам на API-запросы.
Northflank взлом: хронология и технические детали
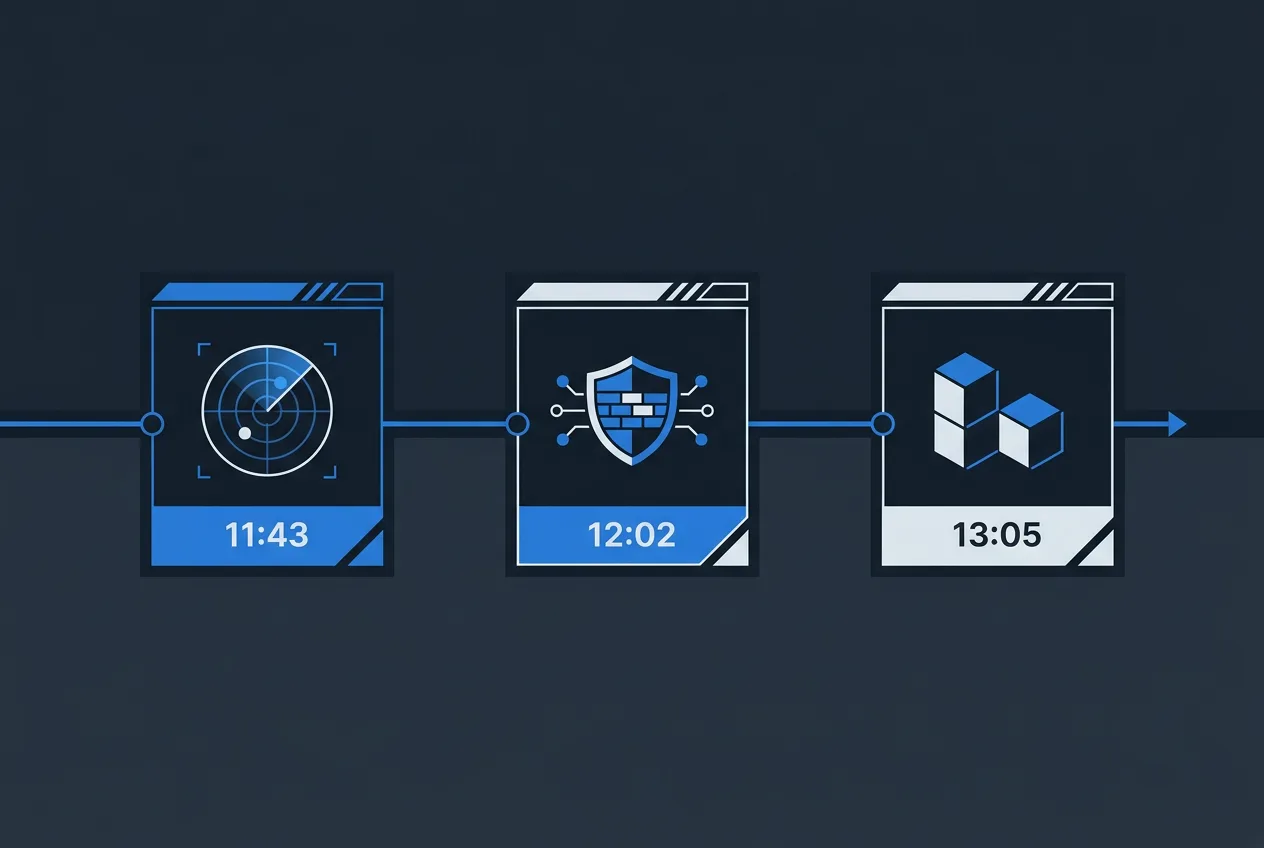
После получения оповещения от Wiz в 11:43 UTC специалисты Northflank начали анализ в 11:44. К 12:02 были применены первые изменения сетевых политик, а к 13:05 — дополнительные ограничения. В 13:40 платформа опубликовала рекомендацию ротировать переменные окружения, а в 13:58 уточнила, что следует считать все секреты расшифрованными.
Northflank активировала функцию ротации секретов для баз данных Postgres, MongoDB, MySQL, Redis, RabbitMQ и Minio. 31 октября всем клиентам, включая пользователей бесплатного тарифа, стали доступны журналы аудита. Компания не раскрыла количество затронутых аккаунтов и вектор первоначального проникновения.
Инцидент стал девятым случаем атак на AI-платформы разработчиков за октябрь 2026 года по данным Wiz. Аналогичные IP-адреса фигурировали в предыдущих инцидентах, где злоумышленники генерировали до 2,5 млн запросов на сумму около 100 тысяч долларов.
Последствия для клиентов и дальнейшие действия
Northflank хранит секреты в переменных окружения, группах секретов и глобальных переменных, которые используются во время выполнения workloads. После взлома клиенты должны отозвать ключи у провайдеров AI, сгенерировать новые и отключить публичный доступ к аддонам.
Платформа продолжает расследование совместно с Wiz CIRT. Пользователи обязаны проверить логи использования API у OpenAI, Anthropic и других поставщиков. Northflank пообещала публиковать обновления по мере появления новой информации, однако точная дата завершения расследования пока не названа.
Событие вписывается в серию атак на облачные платформы, ориентированные на высокостоимостные AI-ключи. Компании, размещающие AI-нагрузки, должны пересмотреть политику хранения секретов и внедрить дополнительные механизмы мониторинга расходов.
Частые вопросы
Что произошло с Northflank 30 октября 2026 года?
Northflank взлом привел к доступу злоумышленников к переменным окружения клиентов. Были использованы хранившиеся AI API-ключи нескольких пользователей.
Какие рекомендации дала Northflank после взлома?
Компания посоветовала немедленно ротировать все ключи, отозвать старые у провайдеров и проверить логи использования API.
Сколько клиентов пострадало от утечки AI API-ключей?
Northflank не раскрыла точное количество затронутых аккаунтов. Расследование продолжается.
Как защитить секреты после инцидента с Northflank?
Необходимо отключить публичный доступ к аддонам, включить аудит логов и регулярно проверять расходы на AI API.
Комментарии 17