Исследователь опубликовал эксплойт SMS of Death для Android CVE-2026-58882
Марк Блащик 29 октября 2026 года опубликовал рабочий эксплойт для уязвимости SMS of Death, позволяющий удалённо крашить Android-устройства.
29 октября 2026 года исследователь Марк Блащик опубликовал рабочий эксплойт для уязвимости CVE-2026-58882 в Android. Уязвимость получила название SMS of Death и позволяет удалённо вызвать отказ в обслуживании на устройствах под управлением Android 12–17.
Сообщение об уязвимости было передано Google 5 мая 2026 года. После нескольких отказов в признании проблемы исследователь решил раскрыть детали публично.
Технические детали уязвимости SMS of Death
Уязвимость находится в компоненте WapPushOverSms.decodeWapPdu фреймворка телефонии Android. Злоумышленник отправляет специально сформированный 8-байтовый WAP Push PDU на порт 2948. При обработке значения длины заголовка происходит переполнение при преобразовании из long в signed 32-bit int, что приводит к NegativeArraySizeException и крашу процесса com.android.phone.
Атака не требует взаимодействия с пользователем и не оставляет следов в приложении Сообщения. Один пакет вызывает кратковременное прерывание сотовой связи на 1–2 секунды и может сбросить активный вызов, включая экстренный. Серия из примерно 20 сообщений способна вызвать устойчивые сбои или перезагрузки каждые 90 секунд на некоторых устройствах Android 12.
Проблема затрагивает все версии Android начиная с 12. Успешное воспроизведение подтверждено на Pixel 9 с прошивкой апреля 2026 года и на нескольких моделях Samsung Galaxy.
Статус исправлений и публикация PoC
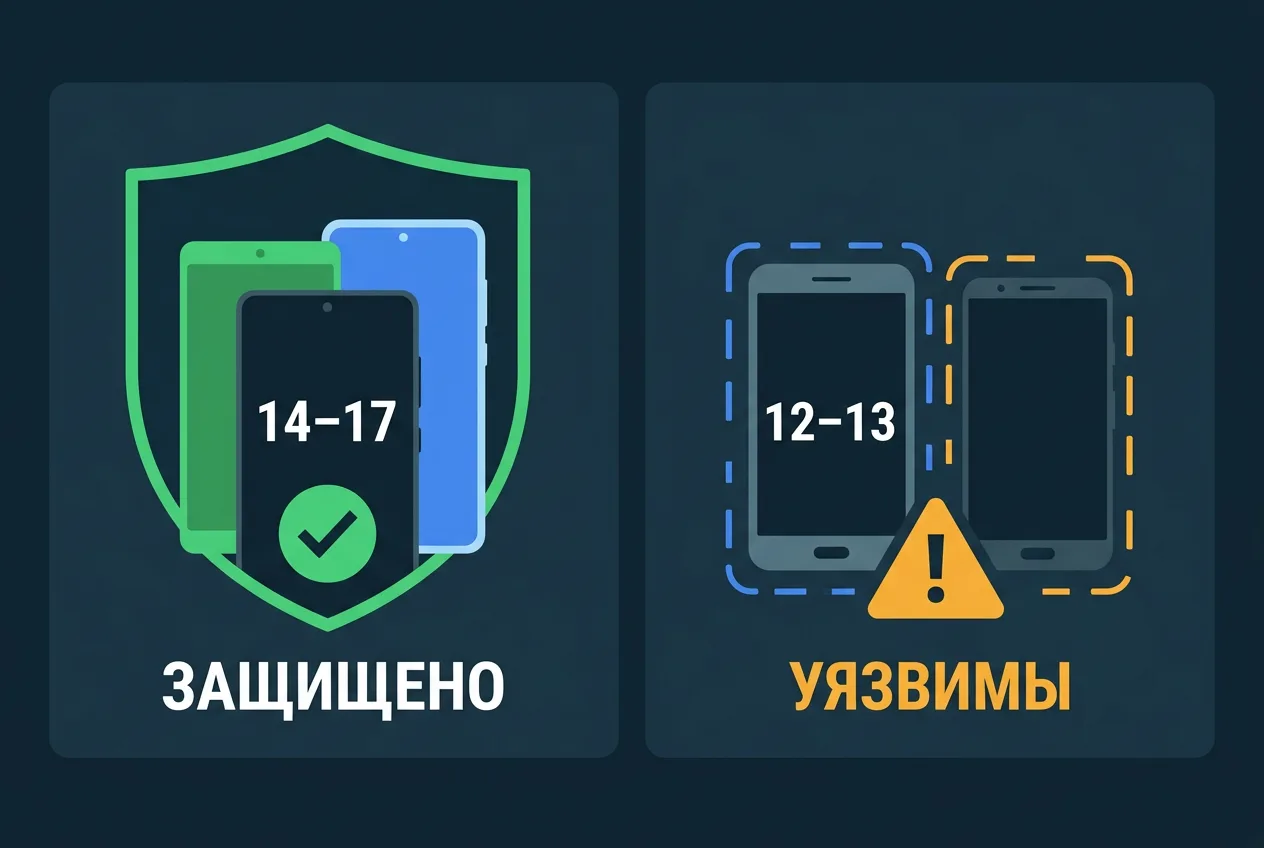
Google исправила ошибку в коммите от 15 июня 2026 года. Патч включён в обновления безопасности октября 2026 года для Android 14–17. Устройства на Android 12 и 13, вышедшие из периода поддержки, остаются уязвимыми. GrapheneOS получила исправление раньше через тестовые сборки.
Блащик опубликовал на GitHub приложение-доказательство и исходный код, позволяющий отправить вредоносное сообщение с другого Android-устройства, зная только номер телефона цели. Специальное оборудование не требуется.
По состоянию на 1 ноября 2026 года случаев массовой эксплуатации не зафиксировано. Пользователям рекомендуется проверить уровень исправлений безопасности в настройках устройства и установить последние обновления.
Частые вопросы
Какие версии Android подвержены уязвимости SMS of Death?
Уязвимость присутствует в Android 12–17. Патч доступен для Android 14–17 в обновлениях октября 2026 года. Устройства на Android 12 и 13 без поддержки обновлений остаются уязвимыми.
Как работает эксплойт CVE-2026-58882?
Эксплойт отправляет 8-байтовый WAP Push PDU на порт 2948. Переполнение при обработке длины заголовка вызывает исключение и краш процесса телефонии без участия пользователя.
Можно ли защититься от SMS of Death без обновления?
Официального способа защиты без патча не существует. Пользователям старых устройств рекомендуется избегать неизвестных номеров и следить за сообщениями от оператора.
Есть ли уже случаи использования уязвимости в реальных атаках?
По данным на 1 ноября 2026 года широкомасштабных атак с использованием CVE-2026-58882 не зафиксировано.
Комментарии 2