Bunny CDN TLS сертификаты отозвала и перевыпустила после инцидента с поставщиком
Bunny.net отозвала все TLS-сертификаты платформы после инцидента у поставщика инфраструктуры. Процесс завершён 31 октября 2026 года.
Bunny.net отозвала и перевыпустила TLS-сертификаты для доменов b-cdn.net и bunny.run после инцидента у одного из поставщиков инфраструктуры. Событие произошло в конце октября 2026 года. Компания не обнаружила следов несанкционированного доступа к данным клиентов.
Хронология инцидента и действия Bunny.net
Поставщик инфраструктуры уведомил Bunny.net о несанкционированном доступе через стороннее ПО для управления серверами примерно в середине или конце октября 2026 года. Один из затронутых узлов CDN находился в Армении. Инженеры Bunny.net прекратили маршрутизацию трафика через этот узел в течение 20 минут после получения уведомления. Первое сообщение на странице статуса появилось 28 октября 2026 года в 11:40 UTC.
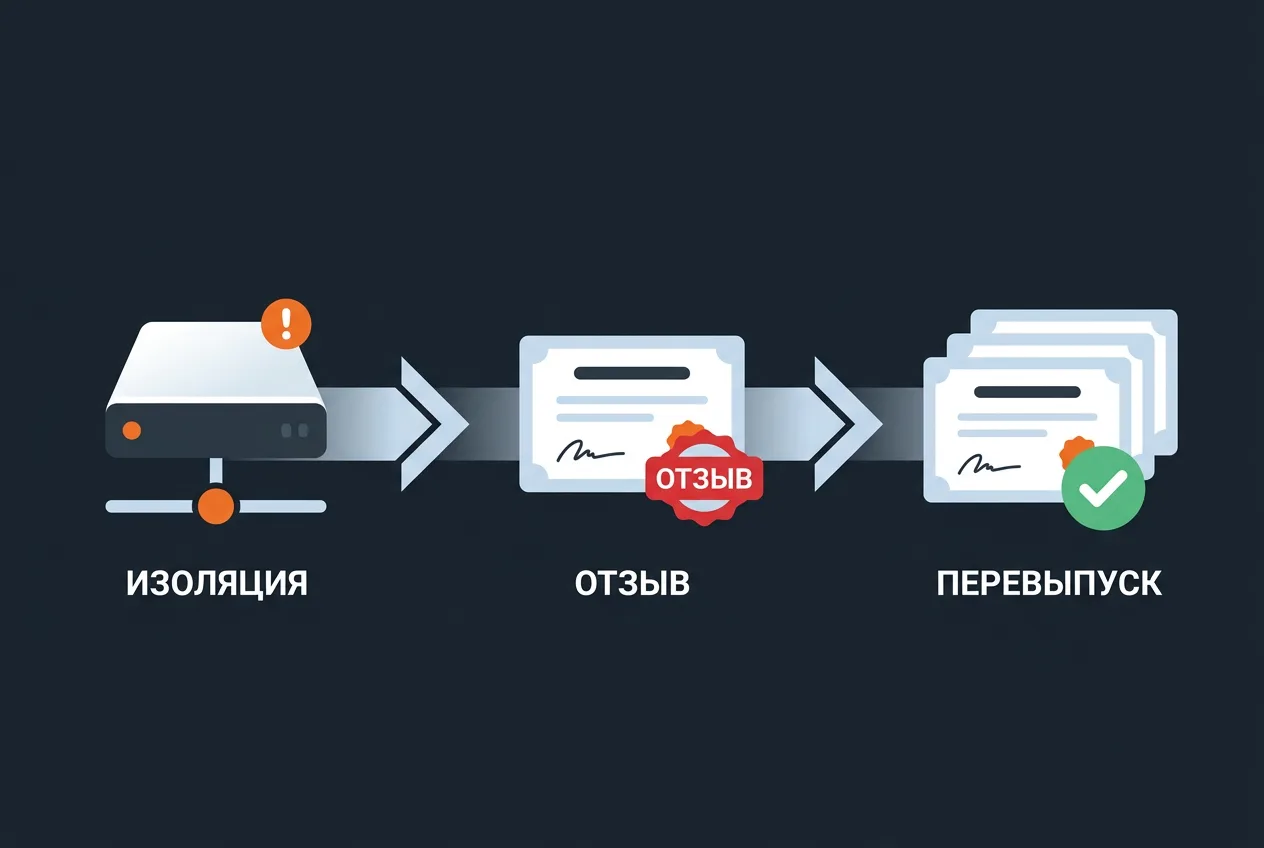
Команда сохранила логи, выполнила безопасную очистку сервера и отозвала его доступ. Сервер навсегда удалили из инфраструктуры, а сотрудничество с поставщиком приостановили до завершения расследования. Ни Bunny.net, ни поставщик не нашли доказательств доступа к внутренним системам или данным аккаунтов клиентов. Данные учётных записей и внутренние системы остались без изменений.
Потенциально под угрозой находились временно кэшированный контент CDN, настройки Pull Zone и TLS-сертификаты, хранившиеся на сервере. Данные аккаунтов Bunny.net на сервере отсутствовали. Компания изменила схему распределения конфигураций, чтобы уменьшить объём данных на каждом PoP.
Перевыпуск сертификатов и рекомендации
Bunny.net отозвала все TLS-сертификаты для доменов платформы и перевыпустила их с новыми ключами. Управляемые сертификаты для пользовательских доменов перевыпускались партиями. Процесс завершился 31 октября 2026 года в 12:50 UTC. Во время перехода существующие сертификаты продолжали работать без перерывов.
Пользователям, которые управляют сертификатами самостоятельно, рекомендовали отозвать текущие и перевыпустить их с новыми приватными ключами. Для сертификатов, управляемых Bunny.net, дополнительных действий не требовалось. Мониторинг инфраструктуры продолжается, обновления публикуются на странице статуса и рассылаются по электронной почте при появлении новых сведений.
Инцидент затронул один узел и не повлиял на работу основной платформы. Bunny.net усилила меры по ограничению данных на каждом PoP. Расследование у поставщика инфраструктуры продолжается.
Частые вопросы
Когда Bunny.net отозвала TLS сертификаты?
Отзыв и перевыпуск сертификатов для платформенных доменов завершился 31 октября 2026 года. Процесс прошёл без перерывов в обслуживании.
Нужно ли пользователям что-то делать после инцидента?
Владельцам управляемых сертификатов действий не требуется. Пользователям с самостоятельным управлением сертификатами рекомендовано перевыпустить их с новыми ключами.
Были ли скомпрометированы данные клиентов?
Bunny.net и поставщик не нашли доказательств доступа к данным аккаунтов или внутренним системам. Под угрозой могли оказаться только кэш и сертификаты на одном узле.
Где публикуются обновления по инциденту?
Актуальная информация размещается на странице статуса Bunny.net и рассылается подписчикам по электронной почте.
Комментарии
Комментариев пока нет. Будьте первым!