Positive Technologies ИИ-агенты кибератака: первая атака на российскую инфраструктуру
Positive Technologies 2 ноября 2026 года сообщила о расследовании кибератаки на российскую компанию, которую эксперты связывают с действиями автономных ИИ-агентов.
Positive Technologies 2 ноября 2026 года опубликовала результаты расследования кибератаки на инфраструктуру российской компании. По оценке экспертов PT ESC IR, атака была проведена автономными ИИ-агентами без заметного участия человека. Инцидент стал первым случаем в практике Positive Technologies, когда специалисты пришли к такому выводу.
Пострадавшая компания не названа. Злоумышленники получили первоначальный доступ через внешний сервис из-за ошибки конфигурации. Полный цикл от проникновения до хищения конфиденциальных данных из внутренних систем занял около трёх часов. За это время атакующие скомпрометировали более десяти узлов на Linux и Windows.
Ход атаки и технические признаки
В ходе атаки на серверах за секунды появлялись и изменялись десятки скриптов и библиотек. ИИ-агенты одновременно тестировали разные пути проникновения, быстро исправляли ошибки и адаптировали инструменты. Среди действий фиксировались как сложные операции, так и простые синтаксические ошибки, которые агенты исправляли практически сразу.
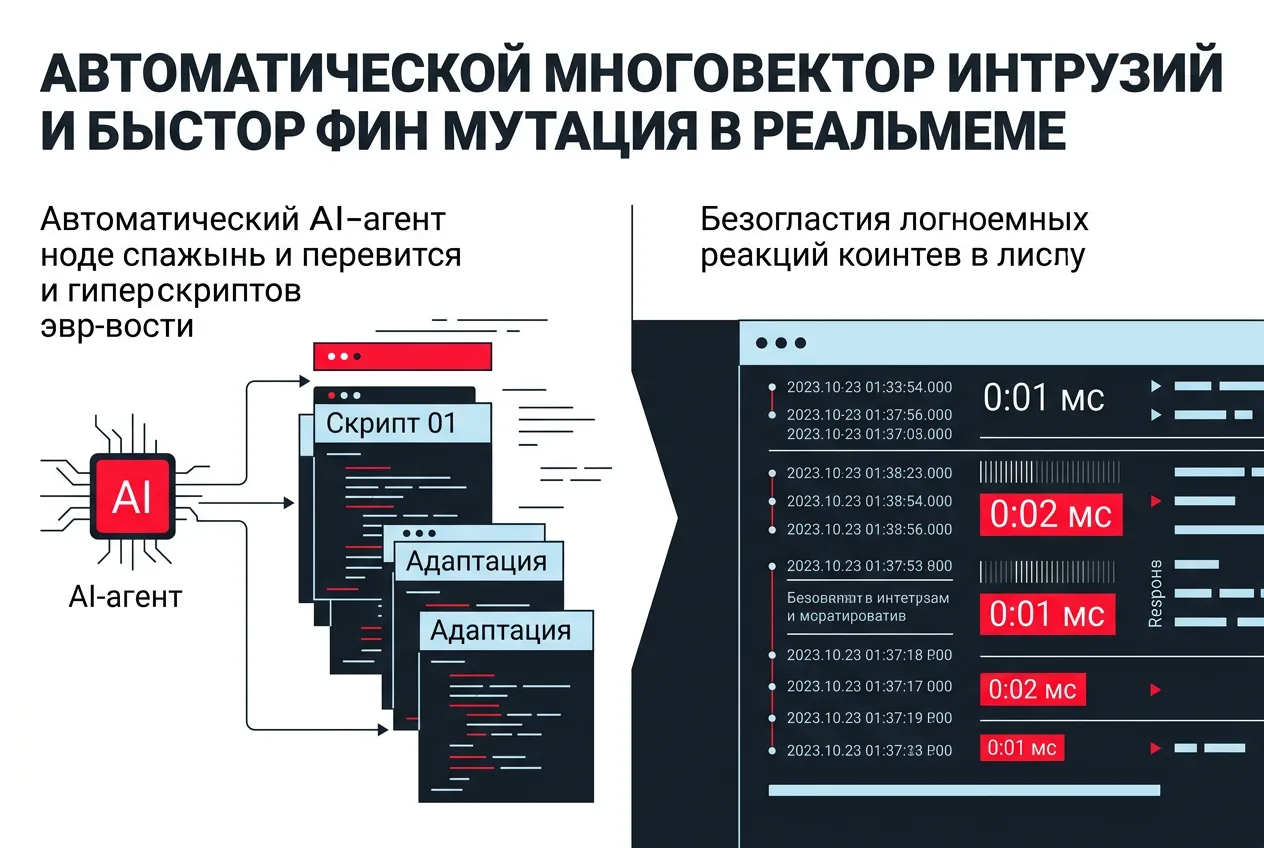
Руководитель PT ESC IR Денис Гойденко отметил, что поведение атакующих отличалось от типичных действий человека. Наблюдалась высокая скорость и объём операций, «шумное» поведение и отсутствие длительных пауз. Ранее в практике Positive Technologies ИИ использовался только на отдельных этапах атак.
Начальный доступ был получён через труднообнаружимую ошибку конфигурации. После этого агенты самостоятельно развивали атаку, создавали новые инструменты и перемещались внутри сети. Весь процесс занял значительно меньше времени, чем при участии человека.
Последствия для защиты и атрибуции
Такие атаки усложняют атрибуцию. Инструменты создаются и изменяются в реальном времени, а последовательность действий не соответствует типичным шаблонам. Время на реагирование защитников сокращается до минут.
Расследование основано на анализе логов и поведенческих индикаторах. Прямых доказательств полной автономности агентов в отчёте не приводится. Positive Technologies продолжает мониторинг подобных инцидентов.
Частые вопросы
Когда Positive Technologies сообщила о расследовании атаки ИИ-агентов?
Positive Technologies опубликовала результаты 2 ноября 2026 года. Расследование провёл отдел PT ESC IR.
Какие признаки указали на участие ИИ-агентов?
Эксперты отметили скорость действий, одновременное тестирование путей, быстрое исправление ошибок и отсутствие длительных пауз, характерных для человека.
Сколько времени заняла атака?
От начального проникновения до хищения данных прошло около трёх часов. За это время было скомпрометировано более десяти узлов.
Названа ли пострадавшая компания?
Название компании в отчёте Positive Technologies не раскрывается. Известно только, что это российская организация.
Комментарии 1