GitLab 18.5 добавил поддержку стандарта SBOM в DevSecOps
GitLab 18.5 вышел 16 октября 2025 года и ввел генерацию отчетов SBOM по стандарту CycloneDX в рамках DevSecOps.
GitLab 18.5 вышел 16 октября 2025 года. Обновление ввело новый шаблон CI/CD для сканирования зависимостей и генерацию отчетов SBOM в формате CycloneDX.
GitLab 18.5 и новые возможности сканирования зависимостей
В релизе 18.5 появился шаблон Jobs/Dependency-Scanning.v2.gitlab-ci.yml. Он использует обновленный анализатор, который создает артефакты gl-sbom-<package-type>-<package-manager>.cdx.json для поддерживаемых lock-файлов и графов зависимостей.
Функция SBOM-based dependency scanning перешла в Limited Availability на GitLab.com. Она работает под флагом dependency_scanning_sbom_scan_api и отключена по умолчанию. Поддерживаются версии CycloneDX 1.4–1.6 и таксономия свойств GitLab.
Новая возможность доступна на тарифе Ultimate для GitLab.com, Self-Managed и Dedicated. Она позволяет получать результаты уязвимостей в merge requests и выполнять непрерывное сканирование независимо от пайплайнов.
Фон и дальнейшее развитие SBOM в GitLab
Работа над SBOM началась в версиях 17.1–17.4 в экспериментальном режиме. Теперь GitLab переходит от анализатора Gemnasium к подходу на основе SBOM для лучшего покрытия транзитивных зависимостей и безопасности цепочек поставок.
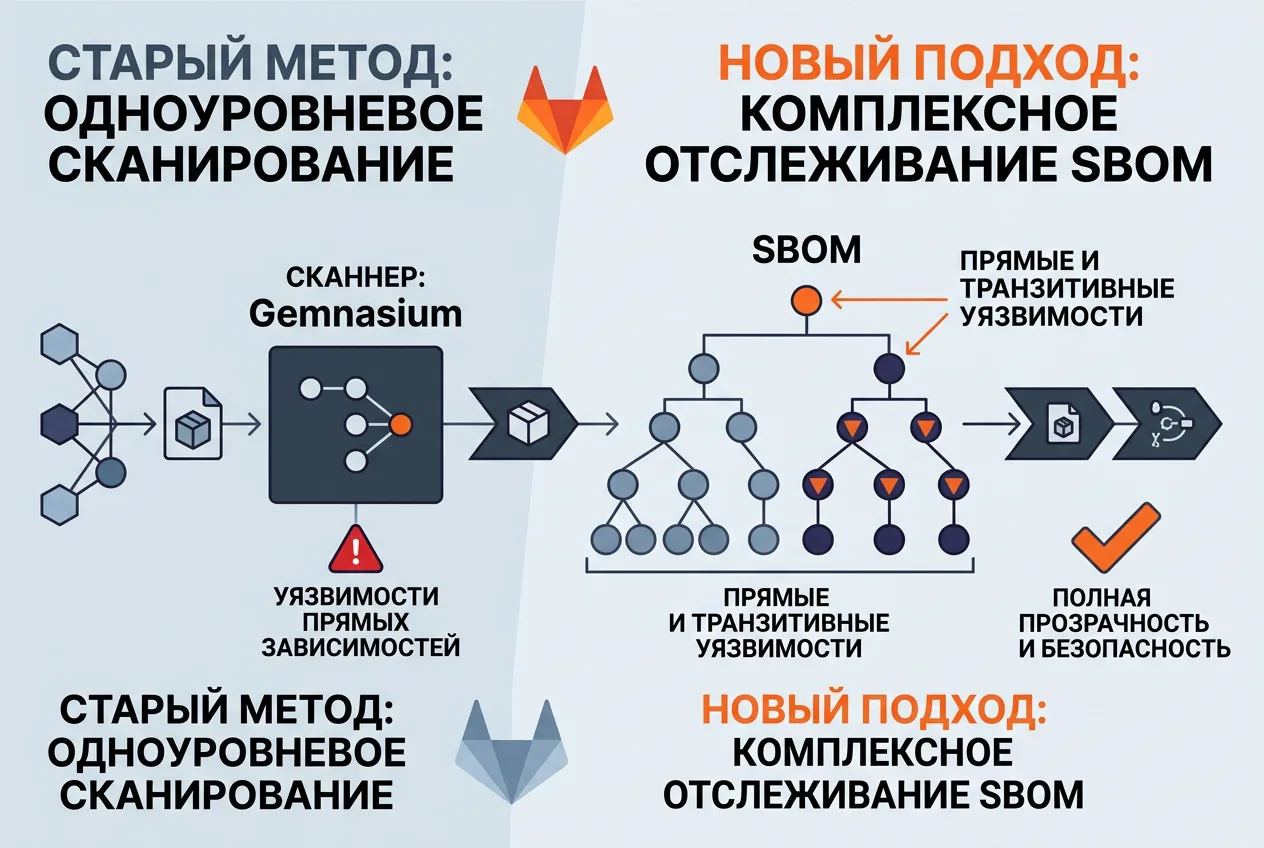
Добавлена поддержка Scan Execution Policies и Pipeline Execution Policies. В ограниченной доступности появилась статическая достижимость с экспериментальной поддержкой Java.
Legacy-режим на базе Gemnasium устаревает. Полная доступность функции ожидается в версии 19.0, а включение флага по умолчанию — в 18.10. Планируется расширение поддержки языков и прием SBOM от сторонних инструментов.
Значение обновления для пользователей
Переход на SBOM-сканирование повышает точность выявления уязвимостей в прямых и транзитивных зависимостях. Это важно для компаний, которые ведут DevSecOps-процессы и соблюдают требования к прозрачности поставок ПО.
Пользователи в России могут установить GitLab 18.5 самостоятельно или использовать облачную версию на общих основаниях. Обновление не содержит региональных ограничений.
Частые вопросы
Когда вышел GitLab 18.5?
Релиз GitLab 18.5 состоялся 16 октября 2025 года. В нем добавили поддержку генерации SBOM-отчетов.
Какие форматы SBOM поддерживает GitLab 18.5?
Платформа генерирует отчеты CycloneDX версий 1.4–1.6. Файлы сохраняются как артефакты CI/CD.
На каком тарифе доступна функция SBOM-сканирования?
Функция доступна на тарифе Ultimate для GitLab.com, Self-Managed и Dedicated.
Что произойдет с legacy-анализатором Gemnasium?
Legacy-режим на базе Gemnasium устаревает. Рекомендуется переходить на SBOM-based сканирование.
Комментарии 2