QNAP Plex2Shell: цепочка уязвимостей в Plex Media Server затронула NAS
6 ноября 2026 года QNAP опубликовала предупреждение о четырёх уязвимостях Plex2Shell в Plex Media Server версий до 1.43.2.
6 ноября 2026 года QNAP опубликовала security notice о цепочке уязвимостей Plex2Shell в стороннем приложении Plex Media Server. Уязвимости позволяют неаутентифицированному злоумышленнику выполнить произвольный код на устройствах QNAP NAS, где установлены версии Plex Media Server 1.43.2 и более ранние.
Проблема затрагивает CVE-2026-96652, CVE-2026-96654, CVE-2026-96655 и CVE-2026-96656. Индивидуальные оценки CVSS варьируются от 4,3 до 7,2, а в комбинации цепочка даёт удалённое выполнение кода без аутентификации. QNAP отметила, что собственные операционные системы QTS и QuTS hero уязвимостями не затронуты.
Хронология эксплуатации и публичные данные
Публичный PoC появился 16 октября 2026 года. Уже 17 октября 2026 года в honeypots зафиксированы первые атаки. 20 октября 2026 года CISA добавила все четыре CVE в каталог Known Exploited Vulnerabilities. Компания Plex подтвердила активную эксплуатацию: скомпрометированные серверы использовались для запуска XMRig и прокси-сервисов.
Уязвимые версии Plex Media Server работают на QNAP NAS, а также на Windows, macOS, Linux и Docker. Наибольший риск несут инстансы с включённым удалённым доступом через порт 32400 и UPnP. QNAP получила от пользователей отчёты о подозрительных активностях на устройствах с установленным Plex.
Фон проблемы уходит к июлю 2026 года, когда исследователь Zach Main сообщил о SSRF, инъекции URL, краже admin-токена и возможности записи произвольных файлов в директорию Codecs. Исправление вышло в начале августа, однако многие пользователи не обновили приложение до ноября.
Действия QNAP и рекомендации по устранению
QNAP рекомендует немедленно обновить Plex Media Server до версии 1.43.3.10861 или новее через App Center. После обновления следует проверить текущую версию в разделе Plex Web → Settings → General. Если Plex был доступен из интернета на уязвимой версии, устройство считается потенциально скомпрометированным.
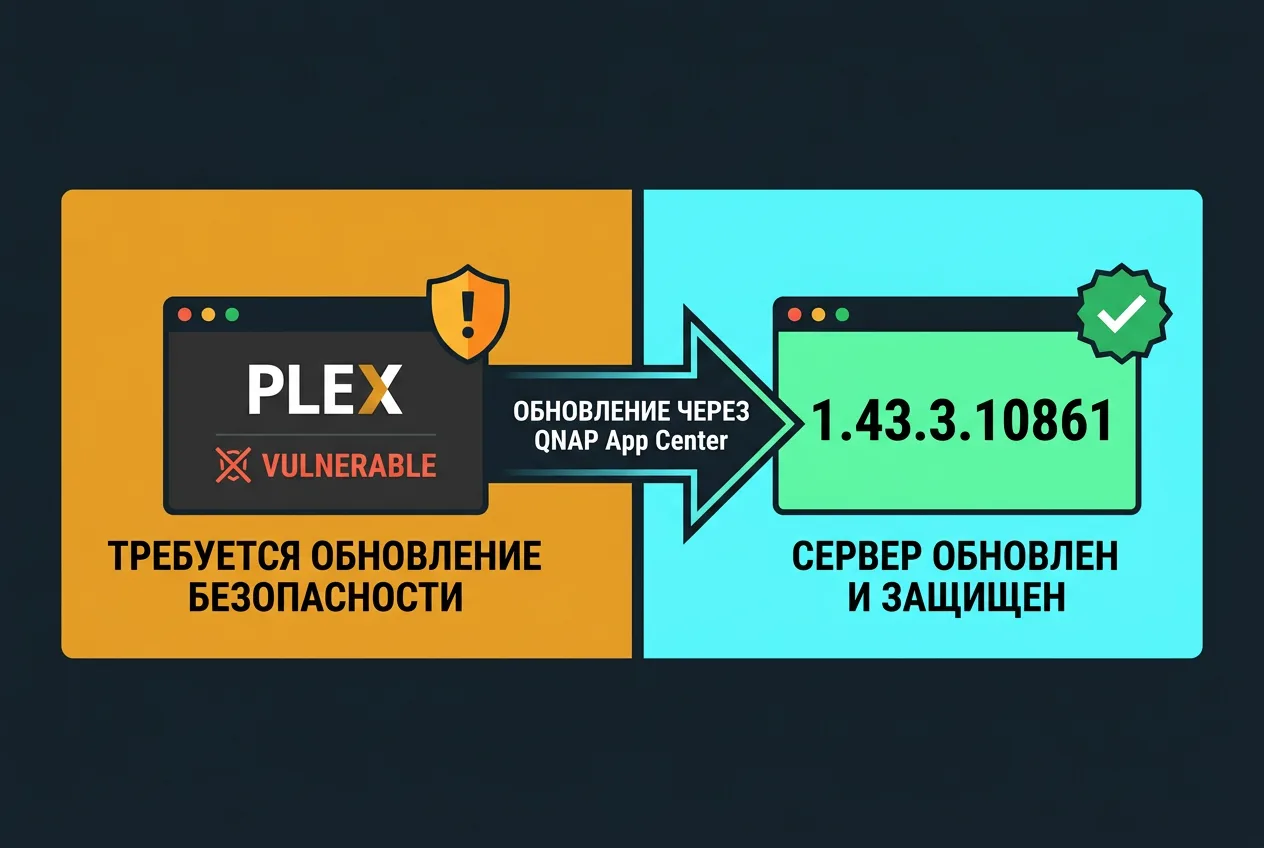
Обновление само по себе не удаляет импланты. В таких случаях QNAP советует выполнить чистую переустановку Plex, проверить индикаторы компрометации — неизвестные процессы myawesomeproxy и mylovelyminer, файлы в папке Codecs, аномально высокую загрузку CPU без воспроизведения контента — и сменить все пароли.
Компания продолжит публиковать обновления notice по мере поступления информации от Plex. Пользователям также рекомендуют отключить ненужный remote access или использовать VPN для подключения к NAS. Более поздние версии Plex Media Server будут добавляться в QNAP App Center после дополнительной проверки.
Частые вопросы
Какие версии Plex Media Server уязвимы?
Уязвимы версии 1.43.2 и более ранние. Исправление доступно начиная с 1.43.3.10861.
Затрагивает ли уязвимость операционную систему QNAP?
Нет, QTS и QuTS hero не содержат уязвимостей. Проблема только в стороннем приложении Plex Media Server.
Что делать, если NAS был доступен из интернета?
Считать устройство потенциально скомпрометированным, выполнить чистую переустановку Plex и проверить признаки компрометации.
Когда CISA добавила CVE в KEV?
20 октября 2026 года все четыре идентификатора CVE-2026-96652, CVE-2026-96654, CVE-2026-96655 и CVE-2026-96656 были включены в каталог Known Exploited Vulnerabilities.
Комментарии 1