SonicWall устранила уязвимость CVE-2026-19868 в SonicOS SSLVPN
6 ноября 2026 года SonicWall опубликовала исправление CVE-2026-19868, которое закрывает возможность обхода SAML и MFA в службе SSLVPN SonicOS.
SonicWall 6 ноября 2026 года выпустила исправление уязвимости CVE-2026-19868 в SonicOS. Проблема затрагивает службу SSLVPN и позволяет пользователю с действительными данными альтернативного метода аутентификации обходить проверки SAML. В результате может быть обойдена и многофакторная аутентификация, требуемая через SAML.
Подробности уязвимости CVE-2026-19868 в SonicOS
Уязвимость относится к категории CWE-308 и описывается как нарушение механизма принудительной аутентификации. Она проявляется только при включённой SAML-аутентификации в SSLVPN. Злоумышленник, имеющий учётные данные локальной, LDAP или RADIUS-учётной записи, может получить доступ без прохождения SAML-контроля. SonicWall оценивает риск в 7,1 балла по CVSS, а CISA и NVD указывают 7,5 балла.
Компания подтвердила, что получила отчёт о возможной эксплуатации уязвимости. CISA внесла CVE-2026-19868 в каталог Known Exploited Vulnerabilities в день публикации исправления. Федеральные органы США обязаны устранить проблему до 20 ноября 2026 года в соответствии с директивой BOD 26-04. Конкретные инциденты или связь с ransomware в открытых источниках не подтверждены.
Уязвимость была обнаружена исследователем Ryan Harris из The Electronic Office. Она входит в пакет из семи исправлений, выпущенных SonicWall 6 ноября. Другие шесть проблем также касаются SonicOS, но не связаны напрямую с механизмом SAML.
Затронутые версии и исправления SonicOS
Проблема присутствует в SonicOS 7.3.3-7015 и более ранних сборках для оборудования Gen7 (серии TZ, NSa, NSsp, а также виртуальные NSv 270, 470, 870). Для Gen8 уязвимы версии 8.2.2-8015 и ниже (TZ, NSa и виртуальные NSv XS, S, M, L). Список включает как физические, так и виртуальные устройства.
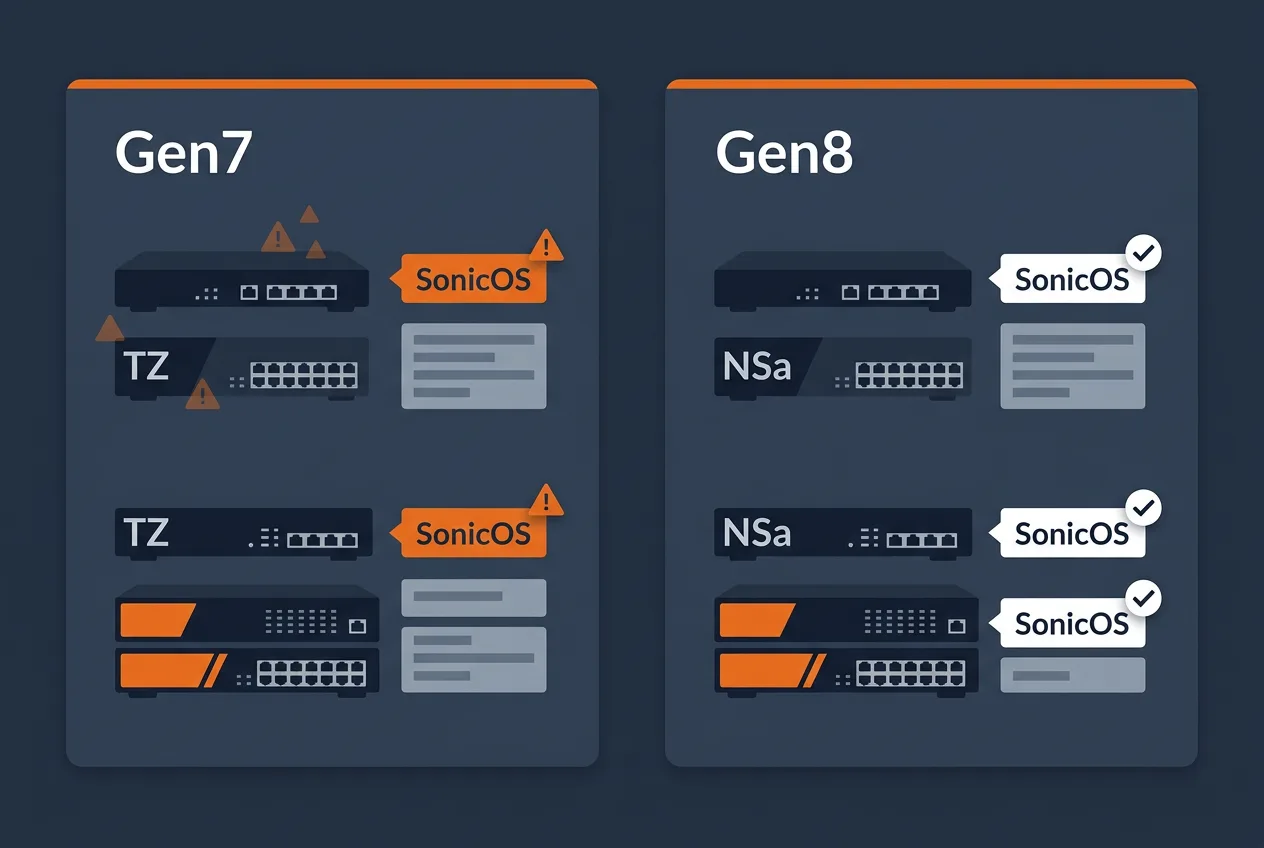
Исправленные сборки — SonicOS 7.3.4-7013 и новее для Gen7, а также 8.2.3-8015 и новее для Gen8. Рабочих обходных решений нет, единственный способ устранения — обновление прошивки. SonicWall PSIRT опубликовала advisory SNWLID-2026-0014 с полным списком изменений.
Организациям рекомендуется проверить текущую версию firmware на всех устройствах с включённой SAML в SSLVPN. После обновления следует провести аудит альтернативных методов аутентификации и мониторинг журналов на предмет необычной активности. Канадский центр кибербезопасности и другие регуляторы также выпустили предупреждения с призывом к срочному обновлению.
Контекст и дальнейшие действия после публикации
Исправление CVE-2026-19868 стало частью регулярного обновления SonicWall, охватывающего несколько уязвимостей одновременно. Российские источники, включая 1275.ru, опубликовали информацию о патче и описали механизм обхода SAML и MFA, однако подтверждённых инцидентов на территории России не зафиксировано.
Пользователям SonicOS следует учитывать, что уязвимость затрагивает только SSLVPN при активной SAML. Устройства без включённой SAML не подвержены риску по данному CVE. После установки обновления рекомендуется протестировать работу служб аутентификации, чтобы исключить возможные регрессии.
На 8 ноября 2026 года SonicWall не публиковала дополнительных обновлений по этой уязвимости. Компания продолжает мониторинг и рекомендует всем клиентам применять исправления как можно быстрее, особенно при использовании SSLVPN в производственных средах.
Частые вопросы
Какие версии SonicOS подвержены CVE-2026-19868?
Уязвимость затрагивает SonicOS 7.3.3-7015 и старше для Gen7, а также 8.2.2-8015 и старше для Gen8. Исправления доступны в 7.3.4-7013+ и 8.2.3-8015+ соответственно.
Требуется ли перезагрузка после установки патча SonicWall?
SonicWall не публиковала отдельные указания по перезагрузке. После обновления прошивки рекомендуется проверить работу SSLVPN и SAML в тестовой среде.
Есть ли подтверждённые случаи эксплуатации CVE-2026-19868 в России?
На 8 ноября 2026 года публичных подтверждений инцидентов на территории России не выявлено. CISA подтвердила активную эксплуатацию в глобальном масштабе.
Можно ли отключить SAML вместо обновления SonicOS?
Отключение SAML устранит риск по CVE-2026-19868, но SonicWall не рекомендует этот подход и предоставляет только обновления firmware.
Комментарии 1