Утечка данных Infoblox: компания подтвердила инцидент через поставщика SharePoint
Infoblox 16 ноября 2026 года подтвердила расследование инцидента с доступом к данным клиентов и сотрудников через стороннего поставщика SharePoint.
Infoblox 16 ноября 2026 года подтвердила расследование инцидента с несанкционированным доступом к части корпоративной информации через скомпрометированного стороннего поставщика услуг миграции данных в SharePoint. Компания заявила, что сразу активировала процедуры реагирования на инциденты и привлекла внешних экспертов по кибербезопасности.
Подробности инцидента с утечкой данных Infoblox
Поставщик предоставлял услуги миграции данных в Microsoft SharePoint и имел доверенный доступ к среде Infoblox. Злоумышленники использовали учетные записи поставщика для прямого извлечения данных из SharePoint. Среди скомпрометированных сведений оказались снимки конфигураций NIOS некоторых клиентов, включая настройки DNS, DHCP, базы Grid и журналы отчетов, а также персональные данные сотрудников и их иждивенцев — информация о прямых депозитах, контакты, даты рождения и номера социального страхования.
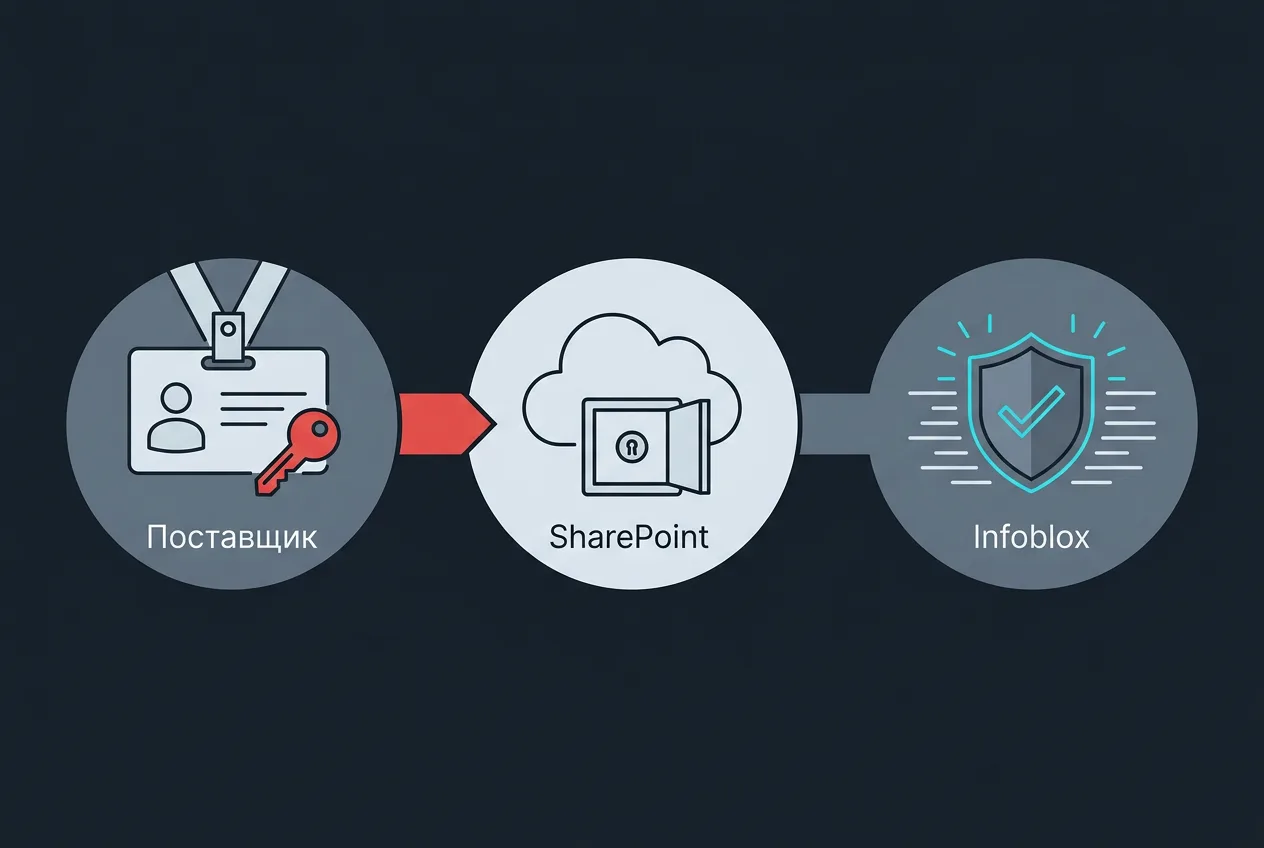
Infoblox размещает файлы, почту и инфраструктуру в Microsoft. Официальное заявление компании подчеркивает, что на текущий момент нет признаков компрометации продуктов Infoblox, облачных сервисов, обновлений ПО или процессов сборки и выпуска. Компания не раскрыла название поставщика, количество затронутых клиентов или сотрудников и не назвала предполагаемого злоумышленника. По данным источников, договор с поставщиком был расторгнут.
Пострадавшим сотрудникам и их иждивенцам предоставили годовую премию в размере 100 долларов на услуги по управлению паролями и два года бесплатного мониторинга кредитной истории и защиты от кражи личности. Персонал получил рекомендации отслеживать подозрительную активность, фишинг и звонки с просьбой о предоставлении данных.
Реакция Infoblox и дальнейшие шаги
Infoblox продолжает расследование совместно с внешними специалистами. Компания уведомляет затронутых клиентов и сотрудников и предоставляет им необходимую поддержку. На данный момент Infoblox не сообщала о каких-либо конкретных последствиях для российских пользователей или о связи инцидента с российскими субъектами.
Аналитики рынка отмечают, что случаи компрометации через сторонних поставщиков доступа к SharePoint и Microsoft 365 остаются распространенной проблемой. Организациям рекомендуется регулярно проводить аудит прав доступа третьих сторон, ограничивать привилегии миграционных учетных записей и вести мониторинг активности в корпоративных средах. Infoblox не публиковала прогнозов относительно сроков завершения расследования.
Частые вопросы
Какие данные пострадали при утечке Infoblox?
Скомпрометированы снимки конфигураций NIOS клиентов, включая DNS, DHCP, базы Grid и журналы, а также персональные данные сотрудников — депозиты, контакты, даты рождения и номера социального страхования.
Затронули ли продукты Infoblox при инциденте SharePoint?
По заявлению компании, нет признаков вовлеченности продуктов, облачных сервисов или процессов сборки и выпуска Infoblox.
Что получили пострадавшие сотрудники?
Сотрудникам и иждивенцам предоставили 100-долларовую премию на управление паролями и два года бесплатного мониторинга кредитной истории.
Назвала ли Infoblox поставщика миграции?
Компания не раскрыла название поставщика и количество затронутых клиентов или сотрудников.
Комментарии 2