Cloudflare обновил Managed Ruleset WAF после тестирования с помощью ИИ
Cloudflare провёл внутреннее тестирование WAF с помощью моделей ИИ и выпустил три изменения в Managed Ruleset для блокировки SSRF и других атак.
19 октября 2026 года Cloudflare продолжает выпускать плановые и экстренные обновления Managed Ruleset для системы WAF. Эти релизы добавляют правила для обнаружения уязвимостей в стороннем ПО и улучшают защиту на уровне edge.
Результаты ИИ-тестирования WAF
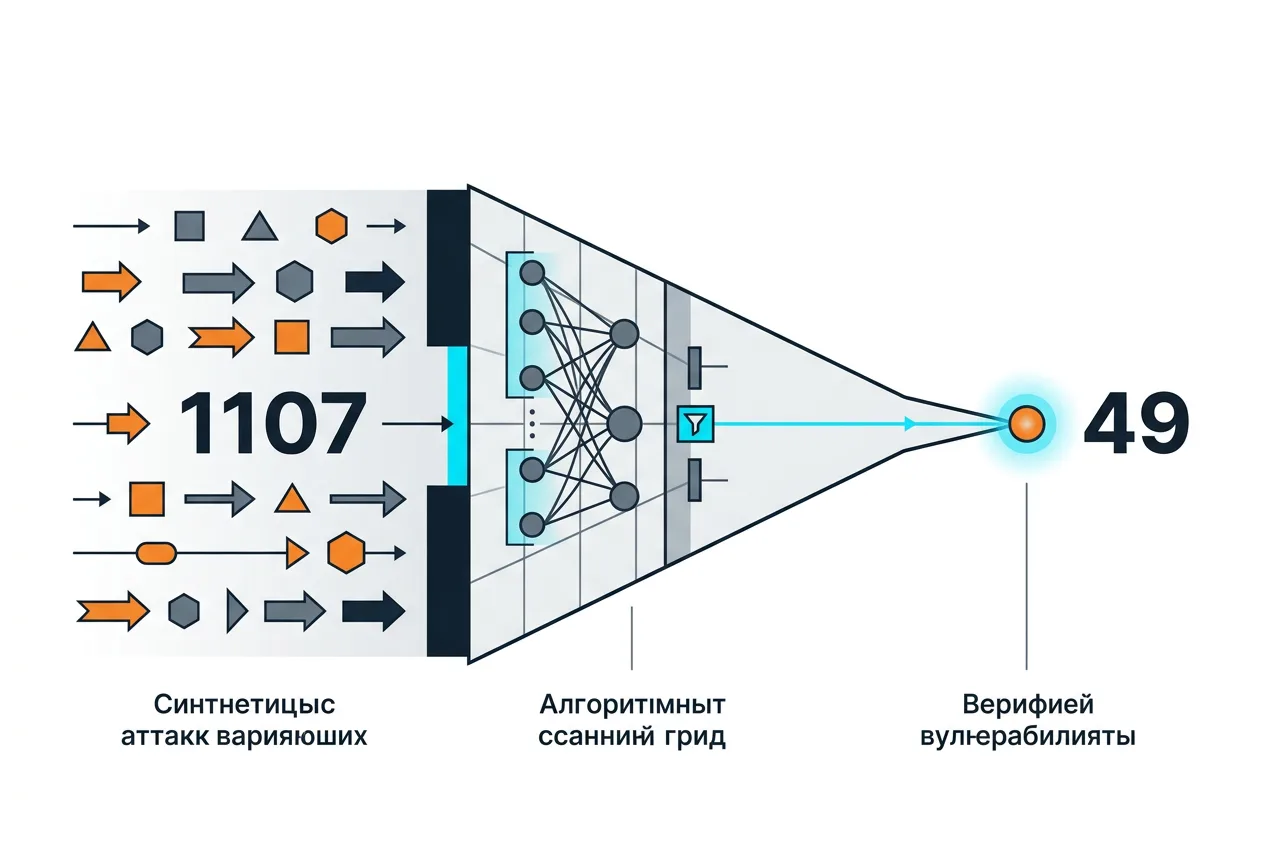
7 октября 2026 года Cloudflare сообщил о применении frontier-моделей ИИ для проверки Managed Ruleset. Система сгенерировала 1107 мутаций из 45 сценариев, после ручного анализа осталось 49 находок. Большинство касались SSRF и инъекций команд. В итоге были добавлены два новых правила — SSRF - Obfuscated Host и SSRF - Restricted Protocol — и улучшено правило SSRF - Cloud.
Обновления не требуют действий от клиентов: правила применяются автоматически на уровне Cloudflare. Релизы публикуются в открытом changelog разработчиков.
Конкретные обновления октября 2026 года
14 октября вышел экстренный релиз с правилами против generic RCE через некорректные последовательности путей в веб-фреймворках. 12 октября добавлены правила для TanStack reflected XSS (CVE-2026-102989) и Atlassian arbitrary file access (CVE-2026-21589). 6 октября обновлены правила для F5 BIG-IP heap overflow (CVE-2026-94127) и улучшена защита от command injection.
Ранее в сентябре были выпущены экстренные правила для Adobe Commerce RCE и WordPress path traversal. Cloudflare регулярно публикует такие обновления, обеспечивая виртуальное патчирование уязвимостей без необходимости изменения кода на стороне заказчика.
В январе 2026 года компания раскрыла и исправила логическую ошибку в обработке ACME HTTP-01 challenge, которая позволяла обходить WAF. Исправление не потребовало действий клиентов и не имело подтверждённых случаев эксплуатации.
Частые вопросы
Какие правила добавили в WAF Cloudflare в октябре 2026?
Добавлены правила SSRF - Obfuscated Host, SSRF - Restricted Protocol и улучшено правило SSRF - Cloud. Также появились правила для TanStack XSS и Atlassian file access.
Нужно ли клиентам Cloudflare обновлять настройки после релизов WAF?
Нет, обновления Managed Ruleset применяются автоматически на стороне Cloudflare и не требуют действий от пользователей.
Что дало ИИ-тестирование WAF?
ИИ сгенерировал 1107 мутаций, из которых после анализа выделили 49 находок. Это привело к трём изменениям в правилах для блокировки SSRF и command injection.
Где отслеживать новые релизы WAF Cloudflare?
Все изменения публикуются в разделе changelog на developers.cloudflare.com.
Комментарии 3