PHP CVE-2026-109618: выпущены экстренные патчи для уязвимостей PHP2Shell
21 октября 2026 года PHP выпустил внеплановые обновления для двух критических уязвимостей удалённого выполнения кода CVE-2026-109618 и CVE-2026-109619.
21 октября 2026 года в 14:00 UTC проект PHP опубликовал внеплановые обновления безопасности для устранения двух критических уязвимостей CVE-2026-109618 и CVE-2026-109619. Уязвимости получили общее название PHP2Shell и позволяют удалённое выполнение кода без аутентификации.
Релиз был ускорен после утечки деталей и появления инструмента PHP2Shell. Исправления доступны для веток 8.2.35, 8.3.36, 8.4.27 и 8.5.12. Более старые версии поддержки не получили.
Технические детали уязвимостей PHP CVE-2026-109618 и CVE-2026-109619
CVE-2026-109618 затрагивает обработку ошибок нехватки памяти в функции longjmp. При прерывании запроса внутренние структуры могут оказаться частично инициализированными, что приводит к использованию недопустимой памяти при очистке. CVE-2026-109619 связана с устаревшим глобальным состоянием: указатели на освобождённую память сессий или трассировок ошибок могут использоваться повторно в последующих запросах на том же воркере.
Обе уязвимости имеют рейтинг CVSS 9.2. Они позволяют не только выполнение кода, но и утечку памяти, включая пароли и токены. Наибольший риск представляет Apache mod_php, где эксплойт срабатывает до выполнения кода приложения. Уязвимости затрагивают PHP-FPM, php-cgi, FrankenPHP и LiteSpeed в типичных конфигурациях.
Проблемы существуют в ядре PHP и затрагивают почти все запросы. Сессии с включённым upload progress, активированным по умолчанию с версии 5.4, стали одним из подтверждённых векторов атаки. Исследователи из Wiz, OpenAI и независимые специалисты обнаружили уязвимости в рамках программы Patch the Planet.
Затронутые версии и рекомендации по обновлению
Уязвимости влияют на PHP 8.2 до 8.2.35, 8.3 до 8.3.36, 8.4 до 8.4.27 и 8.5 до 8.5.12. Анализы показывают наличие проблем в версиях начиная с 5.4. Для устаревших веток 7.4, 8.0 и 8.1 доступны неофициальные бэкпорты. Официальной поддержки для версий 8.1 и младше нет.
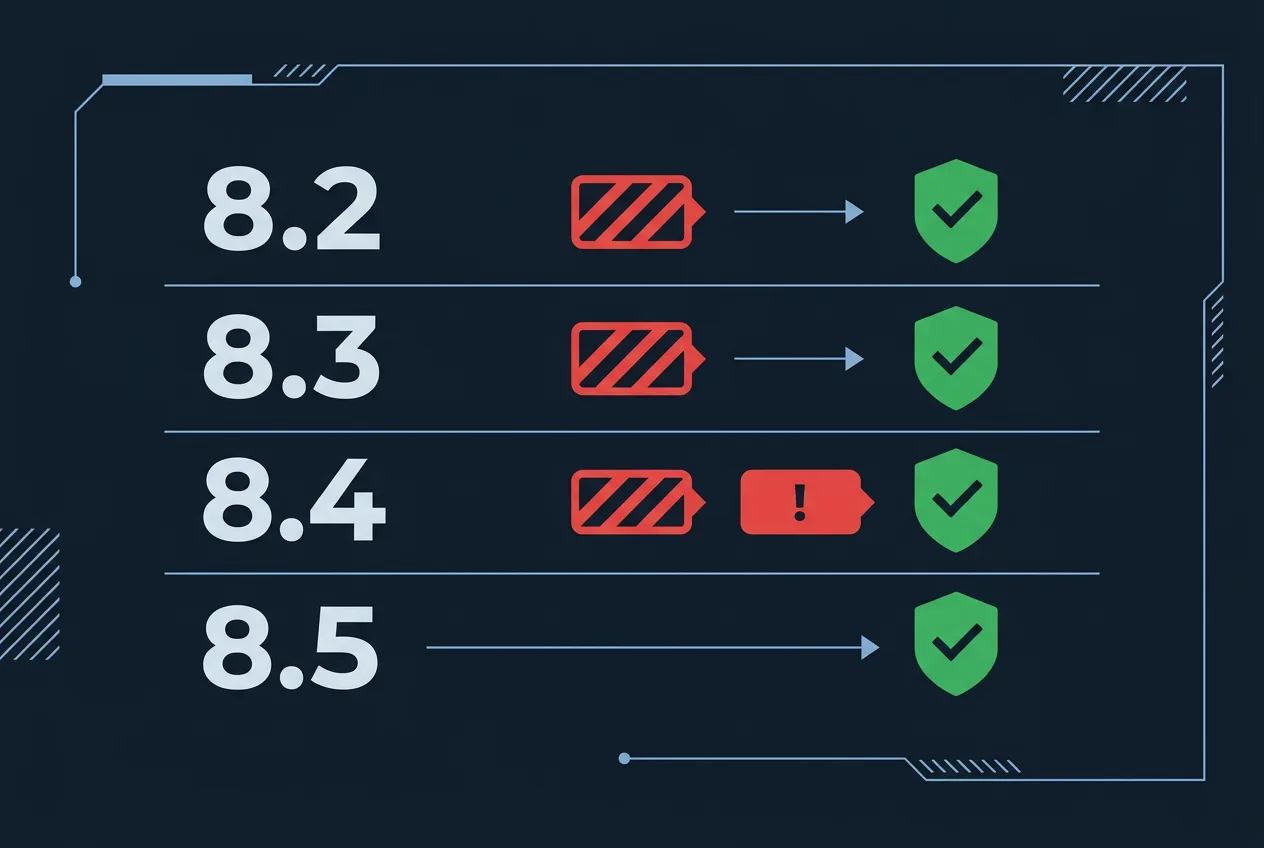
PHP Foundation и сопровождающие рекомендовали немедленное обновление всех установок, обрабатывающих веб-запросы. Частичные меры включают отключение session.upload_progress.enabled и fatal_error_backtraces, а также установку memory_limit в -1. Эти настройки не дают полной защиты и требуют перезапуска воркеров.
К 21 октября уже зафиксированы попытки сканирования и эксплуатации через honeypots. Распространение массовых атак ожидается после публикации эксплойтов. Администраторам следует провести инвентаризацию серверов, особенно с mod_php, применить обновления и отслеживать аномалии в логах.
Частые вопросы
Какие версии PHP затронуты CVE-2026-109618?
Уязвимость присутствует в PHP 8.2 до версии 8.2.35, 8.3 до 8.3.36, 8.4 до 8.4.27 и 8.5 до 8.5.12. Более старые ветки не получили официальных исправлений.
Как обновить PHP для устранения PHP2Shell?
Необходимо установить последние версии: 8.2.35, 8.3.36, 8.4.27 или 8.5.12 и перезапустить веб-сервер или PHP-FPM. Обновление доступно с 21 октября 2026 года.
Можно ли защититься без обновления?
Временные меры включают отключение session.upload_progress.enabled и fatal_error_backtraces, а также настройку memory_limit=-1. Эти параметры не гарантируют полную защиту.
Когда были обнаружены CVE-2026-109618 и CVE-2026-109619?
Уязвимости выявили исследователи в рамках программы Patch the Planet. Анонс состоялся 20 октября 2026 года, релиз патчей — 21 октября.
Комментарии 3