Atlassian исправила уязвимость file access в Data Centre
Компания Atlassian опубликовала исправления для восьми продуктов Data Centre, устраняющие уязвимость CVE-2026-21589 с оценкой CVSS 9.3.
5 октября 2026 года Atlassian опубликовала бюллетень безопасности AV26-1076 с описанием уязвимости CVE-2026-21589. Проблема затрагивает саморазвёрнутые версии Data Centre и Server восьми продуктов: Bitbucket, Confluence, Jira Software, Jira Service Management, Bamboo, Crowd, Crucible и Fisheye.
Уязвимость позволяет удалённому неаутентифицированному злоумышленнику читать отдельные файлы в корневой директории веб-приложения при известном точном имени и пути. Перечисление директорий невозможно. Показатель CVSS 4.0 составил 9,3, компания оценила риск как Critical.
Какие версии продуктов получили исправления
Под угрозой оказались все версии до указанных исправленных. Для Bitbucket Data Centre выпущены сборки 9.4.26, 10.2.8 и 10.5.1. Confluence Data Centre обновлён до 9.2.26 и 10.2.19. Jira Software Data Centre и Jira Service Management Data Centre получили патчи 9.12.40, 10.3.26 и 11.3.12. Bamboo Data Centre исправлен в версиях 10.2.24 и 12.1.12. Crowd Data Centre обновлён до 6.3.7, 7.0.3, 7.1.7 и 7.2.4. Crucible и Fisheye приведены к версии 4.9.15.
Atlassian Cloud уже содержал исправления, поэтому клиентам облачных сервисов действия не требуются. Внедрение уязвимости датируется разными версиями: Bitbucket с 4.6.0, Confluence с 5.10.0 и так далее. Организациям с устаревшими экземплярами рекомендовано перейти на поддерживаемые релизы.
15 октября 2026 года CISA добавила CVE-2026-21589 в каталог Known Exploited Vulnerabilities. Федеральным органам США предписано завершить устранение до 18 октября. После публикации технических деталей исследователи зафиксировали активность в honeypot и появление proof-of-concept.
Временные меры и действия после установки патча
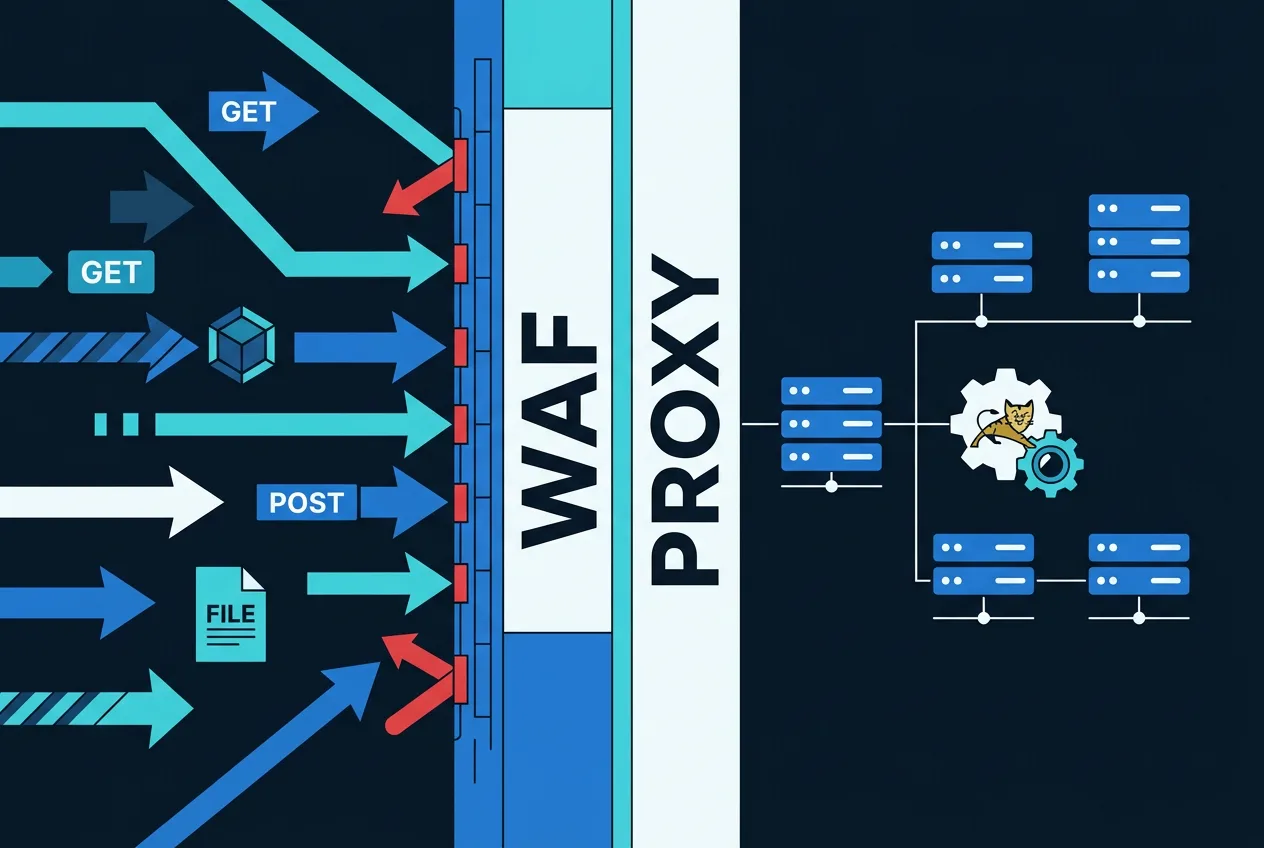
При невозможности немедленного обновления Atlassian предлагает ограничить доступ к экземплярам из интернета. Дополнительно можно применить правила WAF или proxy, а также конфигурации Tomcat RewriteValve для большинства продуктов и urlrewrite.xml для Bitbucket.
После установки патчей администраторам следует проверить журналы на предмет попыток доступа к файлам по подозрительным путям. При обнаружении признаков компрометации рекомендуется сменить учётные данные и провести аудит конфигураций. Российские издания по информационной безопасности уже опубликовали переводы бюллетеня и рекомендации по срочному обновлению.
На 22 октября 2026 года широкомасштабных инцидентов в российских инфраструктурах не зарегистрировано. Тем не менее, эксплуатируемый статус уязвимости требует приоритетной установки исправлений для всех интернет-доступных экземпляров Data Centre.
Частые вопросы
Какие продукты Atlassian затронула уязвимость CVE-2026-21589?
Уязвимость обнаружена в Bitbucket, Confluence, Jira Software, Jira Service Management, Bamboo, Crowd, Crucible и Fisheye в редакциях Data Centre и Server.
Когда CISA внесла CVE-2026-21589 в каталог Known Exploited Vulnerabilities?
CISA добавила уязвимость 15 октября 2026 года, подтвердив активную эксплуатацию в реальных атаках.
Какие временные меры можно принять до установки патча?
Рекомендуется ограничить доступ из интернета и применить правила WAF или Tomcat RewriteValve для блокировки паттернов обхода пути.
Нужно ли обновлять Atlassian Cloud?
Atlassian Cloud уже содержит исправления, поэтому клиентам облачных сервисов действия не требуются.
Комментарии
Комментариев пока нет. Будьте первым!