LiteLLM supply chain attack: компания подтвердила компрометацию релиза 1.107.0
21 октября 2026 года LiteLLM подтвердила компрометацию релиза 1.107.0. Вредоносные пакеты на PyPI и Docker содержали инфостилер и RAT.
21 октября 2026 года LiteLLM опубликовала официальное сообщение о компрометации релиза 1.107.0. Злоумышленники загрузили вредоносные сборки на PyPI и Docker Hub в промежутке между 11:39 и 14:20 UTC.
Компания зафиксировала семь колес для litellm==1.107.0 и несколько Docker-образов, помеченных тегами v1.107.0, latest, main-latest и main-stable. Официальный тег v1.107.0 на GitHub остался чистым, как и все предыдущие версии.
Как происходила LiteLLM supply chain attack
Атакующие использовали украденные GitHub CLI OAuth-токены трёх инженеров. Токены были получены через мастер-ключ внутреннего LiteLLM Agent Platform, опубликованный в репозитории 27 мая 2026 года и не отозванный. С помощью токенов злоумышленники обошли защиту веток, перенаправили workflow сборки на подставной репозиторий Berri-AI/litellm и запустили публикацию.
В состав вредоносных пакетов вошли файлы cook.pth, cook.py и sitecustomize.py. Скрипты запускались автоматически при старте любого интерпретатора Python. Инфостилер собирал учётные данные браузеров, ключи облачных провайдеров, SSH- и GPG-ключи, переменные окружения, ключи OpenAI и Anthropic, а также токены Kubernetes и CI-систем. Данные шифровались AES-256 и RSA и отправлялись на lookalike-домен www.litellm.dev/healthcheck. Модуль RAT опрашивал GitHub для получения команд каждые 60 минут.
PyPI удалил вредоносные файлы примерно в 13:23 UTC, Docker-теги были переведены на безопасные образы к 14:20 UTC. Общее время доступности вредоносных артефактов составило около двух часов на PyPI и двух с половиной часов на Docker Hub. По данным компании, зафиксировано около 49 000 загрузок.
Рекомендации и последующие действия
LiteLLM рекомендовала пользователям не запускать Python или pip в подозрительных окружениях, удалить файлы cook.pth, cook.py и sitecustomize.py, пересобрать окружения с чистых источников и отозвать все доступные учётные данные. Предприятие-реестр и версии до 1.106.2 остались незатронутыми.
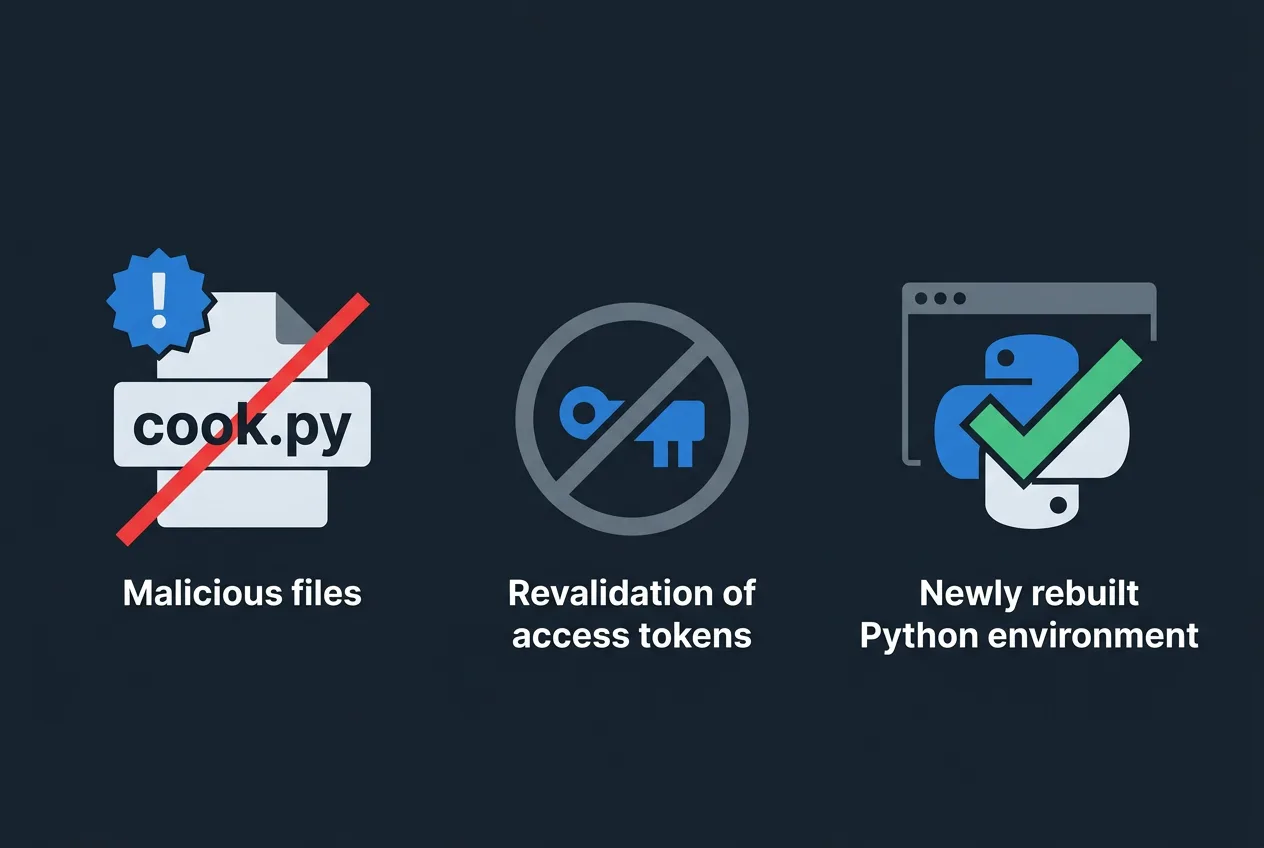
Компания планирует обновить процессы выпуска и выпустить исправленную версию с обновлёнными сертификатами. Пользователям следует проверить все установки LiteLLM 1.107.0, ротировать ключи провайдеров LLM, IAM-роли облаков и токены CI/CD, а также настроить мониторинг подозрительной активности.
Это уже второй инцидент supply chain attack в 2026 году после событий марта с версиями 1.82.7 и 1.82.8. LiteLLM еженедельно загружают около 23 миллионов раз, поэтому последствия компрометации затронули значительную часть экосистемы LLM-прокси.
Частые вопросы
Какие версии LiteLLM были скомпрометированы?
Только релиз 1.107.0. Все предыдущие версии, включая 1.106.2, остались чистыми. GitHub-тег v1.107.0 также не содержал вредоносного кода.
Как долго вредоносные пакеты были доступны?
На PyPI — примерно два часа, на Docker Hub — около двух с половиной часов. Удаление произошло в промежутке с 13:23 до 14:20 UTC 21 октября 2026 года.
Что именно собирал инфостилер?
Скрипт извлекал cookies и пароли браузеров, ключи AWS, GCP, Azure, SSH, GPG, переменные окружения, ключи OpenAI и Anthropic, а также токены Kubernetes и CI-систем.
Нужно ли обновлять LiteLLM сейчас?
Рекомендуется закрепить версию на 1.106.2 или более ранней и дождаться нового безопасного релиза. Все установки 1.107.0 следует проверить и пересобрать.
Комментарии
Комментариев пока нет. Будьте первым!