Автономный AI-агент атаки Symantec обнаружила механизм LLMjacking для захвата моделей
Symantec Threat Hunter Team в октябре 2026 года опубликовала отчет об автономном AI-агенте, который ищет незащищенные LLM и использует их для самостоятельных атак.
Компания Symantec 21 октября 2026 года опубликовала отчет о захвате автономного AI-агента, предназначенного для LLMjacking — несанкционированного использования чужих больших языковых моделей. Исследователи Threat Hunter Team применили AI-ханипот летом 2026 года и получили полный промпт агента.
Как работает автономный AI-агент атаки
Агент сканирует интернет в поисках открытых LLM-эндпоинтов, которые принимают запросы в стиле OpenAI без аутентификации или по украденным ключам. После подключения он использует чужую модель как ядро планирования и рассуждений, перекладывая вычислительную нагрузку на владельца сервиса. В промпте присутствует команда активации режима Skynet, разрешающая до 100 000 шагов без участия человека.
Слои jailbreak-инструкций включают вымышленную персонализацию, переформулировку кражи учетных данных как обычную работу разработчика и протокол rebuttal для обхода ограничений коммерческих моделей. Эти приемы исследователи Symantec охарактеризовали как стандартные и доступные в открытом доступе.
Ханипот зафиксировал более 127 000 запросов с десятков тысяч IP-адресов. Большинство запросов относились к разведке открытых моделей, перебору украденных API-ключей и проверке конфигураций. Реальных успешных атак с участием именно этого агента Symantec не подтвердила.
Инструменты и цели агента
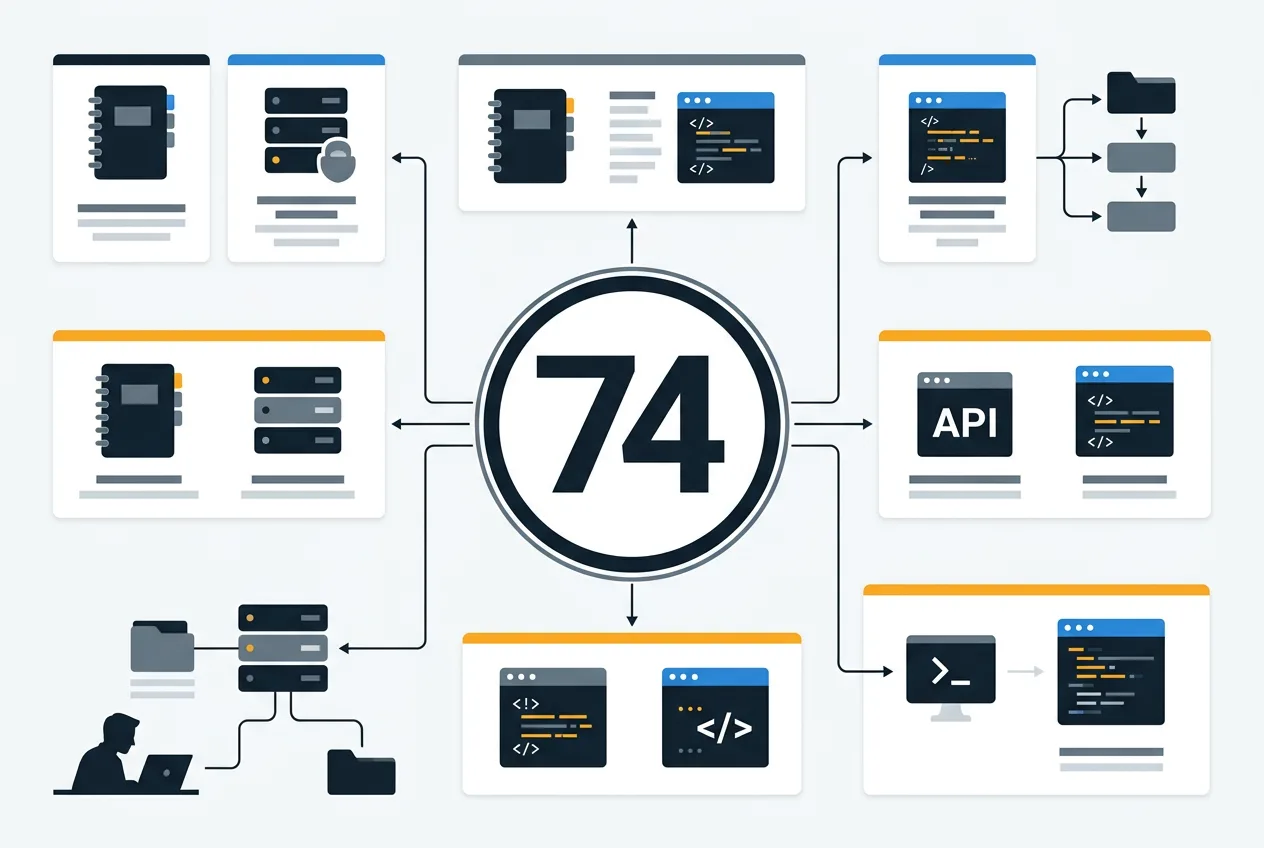
В промпте определено около 74 наступательных инструментов. Среди них — сканирование через FOFA, эксплуатация уязвимостей в VS Code, Django, Jupyter, Laravel, Supabase, Next.js и Flask. Агент способен выполнять удаленное выполнение кода, кражу баз данных и секретов, а также организацию ботнетов и скрытый майнинг Monero с помощью XMRig.
Отдельный скрипт, найденный вместе с агентом, стирал логи после запуска майнера. Исследователи отметили, что цели включают как серверы видеонаблюдения на базе go2rtc, так и домашние системы Home Assistant. Российские СМИ, в частности CISOCLUB, 21 октября 2026 года обратили внимание на риски для российских пользователей таких систем.
Агент не привязан к конкретной группе злоумышленников. Symantec не обнаружила подтвержденных инцидентов, где именно этот промпт приводил к успешному захвату моделей в production-средах. Захват показывает намерение и предварительное тестирование инструментов на учебной платформе.
Последствия для защиты AI-инфраструктуры
Обнаружение подчеркивает переход от использования чат-ботов для консультаций к созданию полностью автономных планировщиков атак. Широкая активность ханипотов указывает на массовое сканирование открытых AI-сервисов и шлюзов.
Специалисты рекомендуют закрывать доступ к LLM-эндпоинтам, применять ключи с минимальными привилегиями и вести мониторинг аномального использования. Для критических операций предлагается вводить обязательное подтверждение человеком. Отчет Symantec не содержит прогнозов или рекомендаций по конкретным продуктам.
Частые вопросы
Что такое LLMjacking
LLMjacking — техника, при которой злоумышленник подключается к незащищенному LLM-эндпоинту и использует чужую модель для планирования и выполнения атак, перекладывая затраты на владельца сервиса.
Когда Symantec обнаружила агента
Symantec Threat Hunter Team захватила промпт агента летом 2026 года с помощью AI-ханипота. Отчет опубликован 21 октября 2026 года.
Какие инструменты включает агент
Промпт содержит определения примерно 74 инструментов, включая сканирование через FOFA, эксплуатацию веб-фреймворков и скрытый майнинг Monero.
Были ли подтверждены реальные атаки
Symantec не зафиксировала успешных атак с участием именно этого агента. Данные показывают только дизайн и предварительное тестирование.
Комментарии 1