уязвимость Check Point CVE-2026-123039 активно эксплуатируется в Gaia OS DynamicCLI
12 ноября 2026 года Check Point раскрыла активную эксплуатацию уязвимости CVE-2026-123039 в Gaia OS DynamicCLI. Атаки начинались через PHP2Shell и приводили к повышению привилегий.
12 ноября 2026 года Check Point сообщила об активной эксплуатации уязвимости CVE-2026-123039 в компоненте DynamicCLI операционной системы Gaia OS. Уязвимость с оценкой CVSS 3.1 7.8 High позволяет локальному пользователю повысить привилегии до root на устройствах Quantum Security Gateway и Quantum Security Management.
Цепочка атак и наблюдения за эксплуатацией
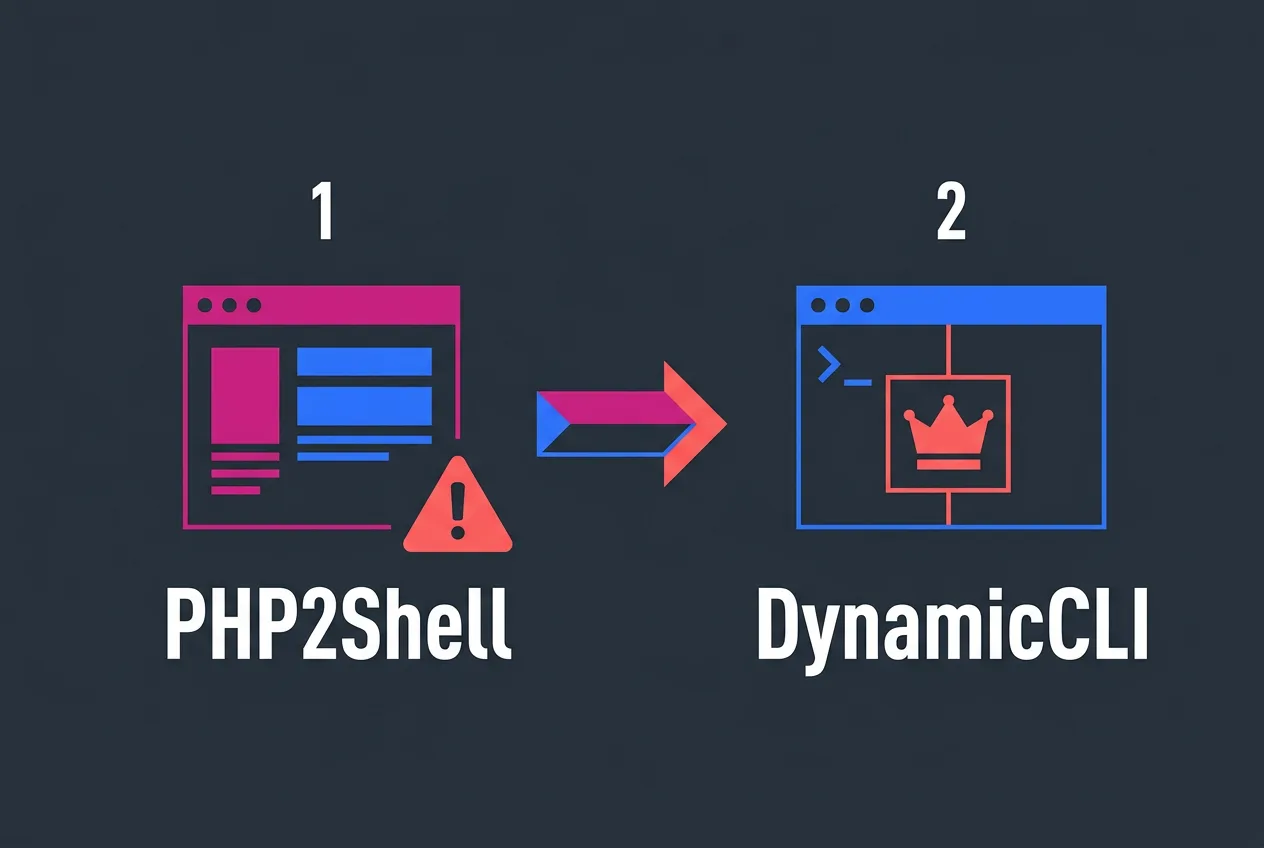
Атака начинается с получения начального доступа через уязвимости PHP2Shell (CVE-2026-109618 и CVE-2026-109619) в портале Mobile Access. После этого злоумышленники используют CVE-2026-123039 для выполнения команд от имени root через сокет /tmp/dynamic_socket без аутентификации. В ходе инцидентов наблюдалось развертывание PHP-шеллов, бэкдора TSGA с компонентом TSProxy и в отдельных случаях деструктивного ПО destroy_v6 на гипервизорах VMware ESXi.
Активность началась примерно 30 октября 2026 года, через неделю после выхода исправления для PHP2Shell. Основная волна атак пришлась на период до 4 ноября. Первыми целями стали израильские организации, где в ряде случаев фиксировалось уничтожение данных. Вторая волна затронула организации в других странах и отраслях без признаков деструктивных действий. По данным Check Point, инциденты коснулись нескольких десятков клиентов.
В логах /var/log/dynamicCli.log фиксировались неожиданные записи. Злоумышленники оставляли файлы zz*.tpl в шаблонах портала и запускали процесс slot_CPconfigdaemon. Также регистрировались подключения с IP-адресов 130.94.19.204 и 130.94.19.168. Эти индикаторы компрометации опубликованы в отчете производителя.
Затронутые версии и исправления
Уязвимость затрагивает версии Gaia OS R82.20 (до Take 10), R82.10 (до Take 50), R82 (до Take 130), R81.20 (до Take 173), а также устаревшие R81.10 и R81. Продукты Spark Firewalls и Smart-1 Cloud не подвержены риску. Исправление включено в ноябрьский Jumbo Hotfix Accumulator: R82.20 Take 14 и новее, R82.10 Take 52 и новее, R82 Take 132 и новее, R81.20 Take 174 и новее. Обновление также содержит исправления для PHP2Shell.
13 ноября 2026 года уязвимость добавлена в каталог CISA KEV. Федеральным органам США предписано применить меры до 16 ноября 2026 года. В качестве временного решения Check Point рекомендует остановить процесс dynamic_server и предотвратить его перезапуск по инструкции sk1000362, однако это отключает функциональность Dynamic CLI.
Компания призывает приоритизировать обновление шлюзов с включенным Mobile Access, выходящих в интернет. Администраторам следует проверить журналы на наличие указанных индикаторов и провести анализ на предмет компрометации. Обновления доступны через стандартные каналы поддержки Check Point.
Частые вопросы
Какие версии Gaia OS подвержены уязвимости CVE-2026-123039?
Уязвимость присутствует в R82.20 до Take 10, R82.10 до Take 50, R82 до Take 130, R81.20 до Take 173 и более ранних релизах R81.10 и R81. Исправления доступны в ноябрьском Jumbo Hotfix.
Как начинается цепочка атак с использованием CVE-2026-123039?
Злоумышленники сначала получают доступ через PHP2Shell в Mobile Access, затем используют уязвимость DynamicCLI для повышения привилегий до root и установки бэкдоров.
Что делать, если обновление невозможно установить сразу?
Check Point рекомендует остановить процесс dynamic_server согласно инструкции sk1000362. Это временная мера, отключающая Dynamic CLI.
Когда CVE-2026-123039 попала в каталог CISA KEV?
Уязвимость добавлена 13 ноября 2026 года. Федеральным органам США предписано применить исправления до 16 ноября.
Комментарии 1