AWS Continuum стал общедоступным для поиска и устранения уязвимостей в коде
22 октября 2026 года AWS объявила о переводе сервиса AWS Continuum в общий доступ. Инструмент на базе ИИ анализирует код и среду AWS для обнаружения реально эксплуатируемых уязвимостей.
22 октября 2026 года AWS перевела сервис AWS Continuum для работы с уязвимостями кода в статус general availability. Решение автоматически обнаруживает, проверяет, ранжирует и предлагает исправления для уязвимостей в репозиториях и инфраструктуре AWS.
Сервис строит граф контекста из подключённых репозиториев GitHub или бакетов Amazon S3 и данных об инфраструктуре. На основе этих данных оценивается реальная возможность эксплуатации и влияние на бизнес, а не только общий уровень опасности.
Как работает AWS Continuum
Сервис принимает существующие отчёты об уязвимостях и выполняет собственные сканирования. Затем он подтверждает возможность эксплуатации в изолированной песочнице, оценивает радиус поражения и действующие средства защиты. По итогам генерируются исправления в виде pull request с патчами кода, обновлениями зависимостей или изменениями конфигурации.
На старте работа ведётся в режиме Learn: каждое предложенное исправление требует одобрения человека. В будущем появится режим Enforce, при котором действия выполняются автономно в рамках заданных пользователем ограничений и порогов уверенности.
Интеграция реализована с Amazon GuardDuty и AWS Security Hub. Работа начинается в регионах US East (N. Virginia) и US West (Oregon). Доступность в других регионах пока не подтверждена.
Предыстория и результаты тестирования
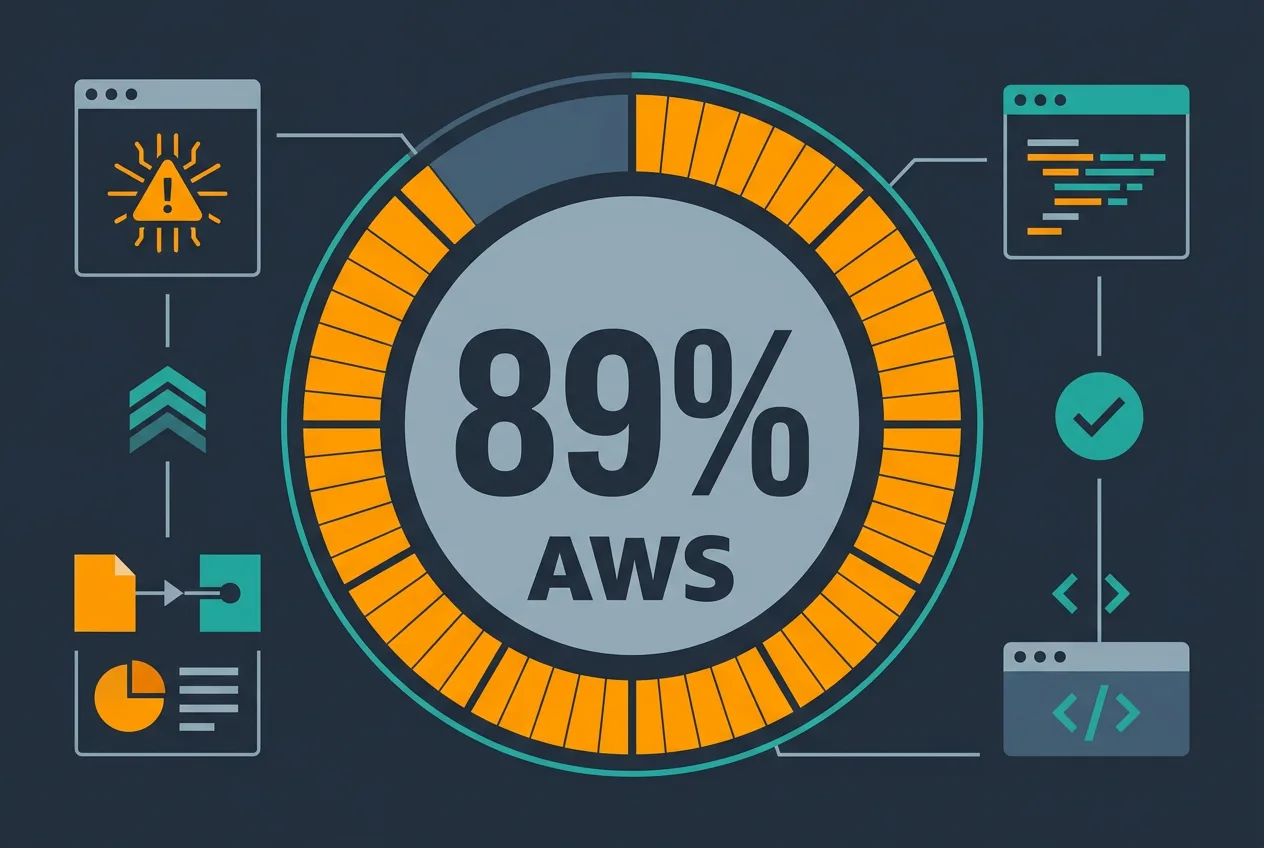
Предварительная версия сервиса стала доступна в июне 2026 года. Разработка учитывала рост числа уязвимостей, связанных с использованием ИИ при создании эксплойтов. В закрытом тестировании AWS Continuum показал 89 % успешных решений на бенчмарке CyberGym-E2E из 920 задач.
Сервис ориентирован на сокращение времени ручной триажа от дней до часов за счёт автоматизации проверки и подготовки исправлений. При этом контроль остаётся за разработчиками и специалистами по безопасности.
Что дальше
AWS планирует расширять географию доступности и вводить опции перехода в режим Enforce. Также ожидается более тесная интеграция с инструментами разработчиков, включая среды на базе моделей Anthropic и OpenAI, о которой сообщалось ещё на этапе превью.
Частые вопросы
В каких регионах доступен AWS Continuum?
На момент общего запуска сервис работает только в регионах US East (N. Virginia) и US West (Oregon). Расширение на другие регионы, включая Европу и Азию, пока не подтверждено.
Нужно ли одобрять исправления вручную?
Да, на старте сервис работает в режиме Learn. Каждое предложенное исправление требует подтверждения человека. Режим Enforce с автономными действиями появится позже.
Какие источники данных использует AWS Continuum?
Сервис подключается к репозиториям GitHub или бакетам S3, а также к данным AWS об инфраструктуре через дополнительный коллектор. Это позволяет строить граф контекста для оценки реальной эксплуатируемости.
С какими сервисами AWS интегрирован Continuum?
Континуум интегрирован с Amazon GuardDuty и AWS Security Hub. Он дополняет существующие рабочие процессы разработчиков и специалистов по безопасности.
Комментарии
Комментариев пока нет. Будьте первым!