GitHub Package Firewall запущен в публичном превью для npm
GitHub запустила Package Firewall в публичном превью 20 октября 2026 года. Сервис блокирует вредоносные npm-пакеты при установке через CI/CD и другие эндпоинты.
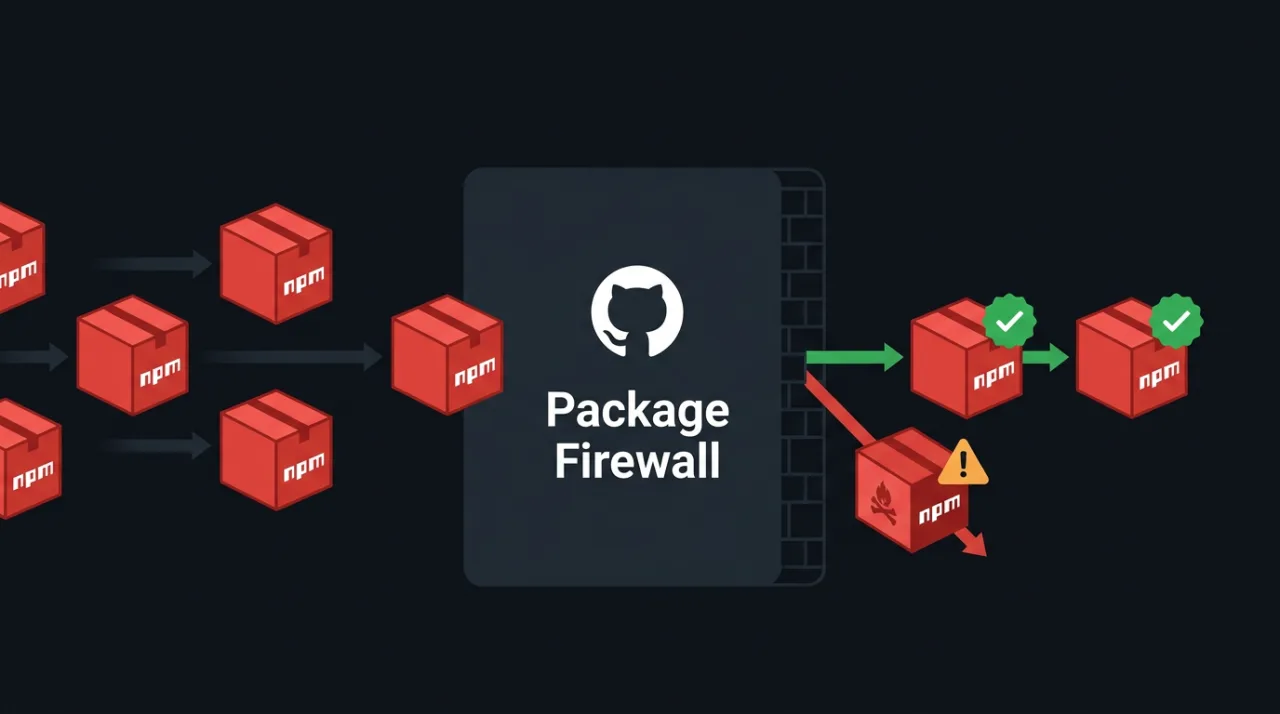
GitHub Package Firewall вышел в публичный превью 20 октября 2026 года. Сервис работает как прокси на этапе установки и проверяет запросы к реестру npm на соответствие заданным политикам предприятия.
Решение предназначено для GitHub Enterprise Cloud и доступно клиентам с опцией data residency. Во время превью использование бесплатное, в дальнейшем планируется биллинг по потреблению.
Как работает GitHub Package Firewall
Сервис размещается между эндпоинтами и реестром npm. Он анализирует как метаданные пакетов, так и сами загрузки. При нарушении политики загрузка блокируется.
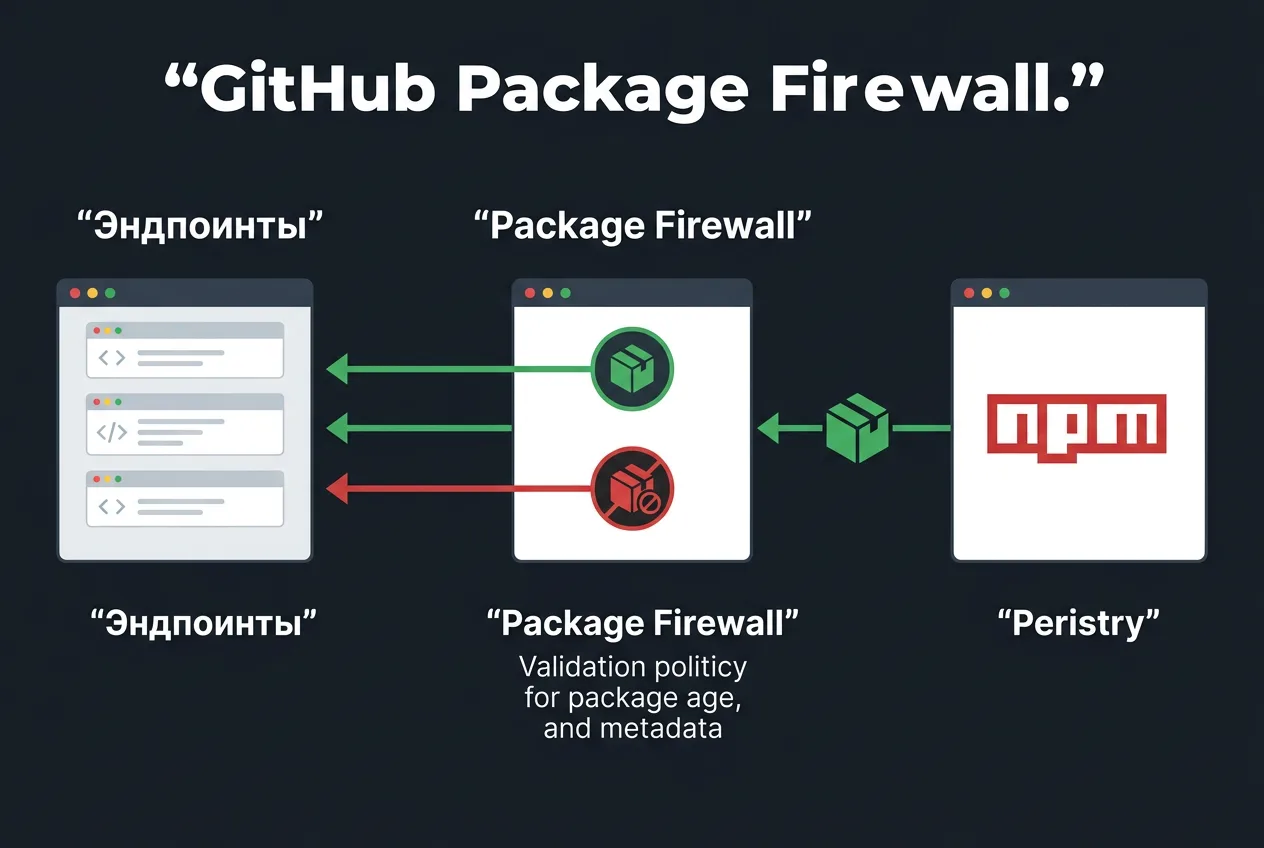
Доступные правила включают минимальный возраст версии пакета (от 1 до 365 дней), проверку по базе уязвимостей GitHub Advisory Database и контроль целостности цепочки поставок. К последнему относятся проверки аттестаций и provenance сборки. По умолчанию минимальный возраст версии установлен в один день.
Для активации требуется настроить эндпоинты, например через файл .npmrc. Прямой доступ к реестру обходит проверки. Поддерживается механизм запросов на исключения для ошибочно заблокированных пакетов. В настоящее время функция работает только с npm, другие экосистемы пока не поддерживаются.
Доступность, ограничения и контекст запуска
GitHub Package Firewall доступен исключительно подписчикам GitHub Enterprise Cloud. Пользователи Free, Team и Enterprise Server не могут воспользоваться сервисом. Настройка выполняется на уровне организации или предприятия.
Появление инструмента связано с ростом атак на цепочки поставок, при которых вредоносный код выполняется уже на этапе установки пакета. Такие инциденты затрагивают CI-раннеры, AI-агенты и локальные машины разработчиков. Сервис позволяет централизованно применять политики без изменения кода приложений.
В будущем GitHub планирует расширять инфраструктуру и добавлять функции по обратной связи от пользователей. Конкретных сроков общего выпуска и деталей ценообразования пока не объявлено. Запуск не затрагивает вопросы доступности GitHub в России, которые обсуждались ранее в мае 2026 года.
Частые вопросы
Кто может использовать GitHub Package Firewall?
Сервис доступен только клиентам GitHub Enterprise Cloud, включая тарифы с data residency. Планы Free, Team и Enterprise Server не поддерживаются.
Какие политики поддерживает GitHub Package Firewall?
Доступны правила минимального возраста версии, проверки по GitHub Advisory Database и контроль целостности цепочки поставок, включая аттестации сборки.
Нужно ли менять код приложений для работы с сервисом?
Нет. Достаточно настроить эндпоинты, например через .npmrc, чтобы направлять запросы через firewall. Прямой доступ к реестру обходит политики.
Будет ли GitHub Package Firewall поддерживать другие языки кроме npm?
На этапе превью поддерживается только npm. Расширение на Python, Go, Maven и другие экосистемы ожидается позже.
Комментарии 2