Infoblox Threat Defense интегрирован с Amazon Route 53 Resolver DNS Firewall
17 ноября 2026 года AWS представила публичное превью интеграции Infoblox Threat Defense с Amazon Route 53 Resolver DNS Firewall для блокировки угроз на уровне DNS.
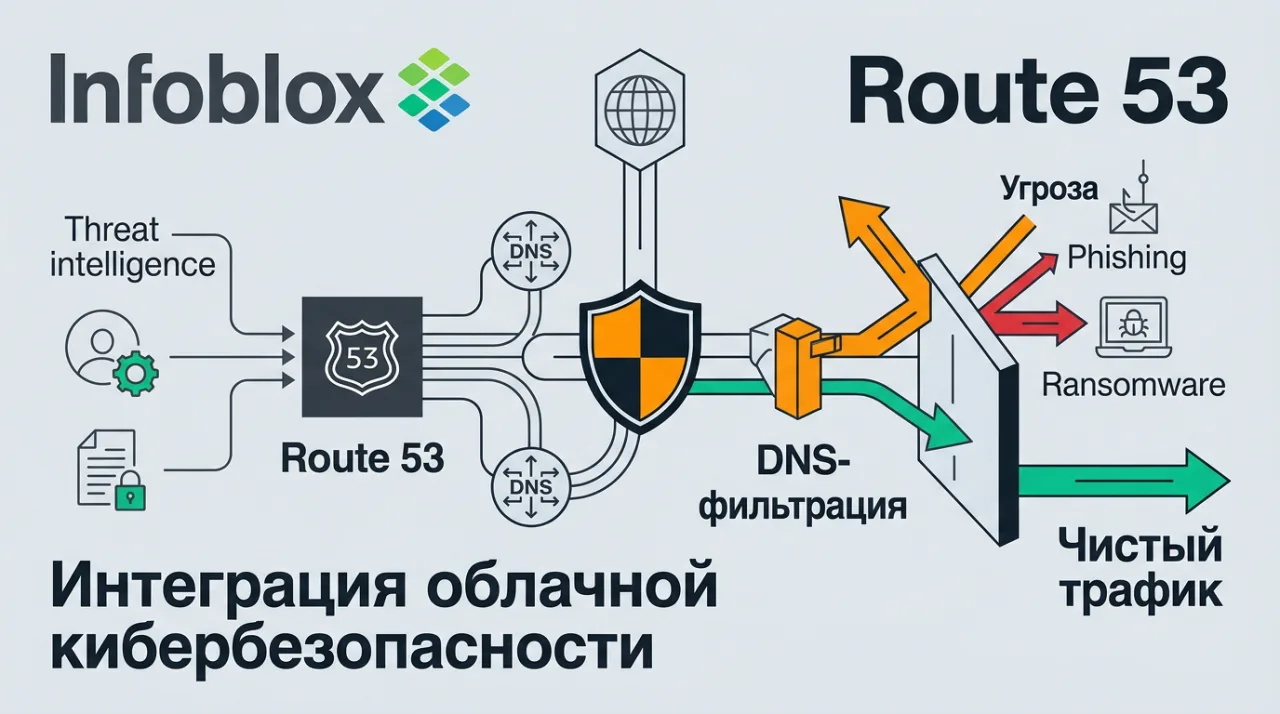
17 ноября 2026 года AWS объявила о запуске публичного превью интеграции Infoblox Threat Defense с Amazon Route 53 Resolver DNS Firewall. Решение позволяет использовать данные Infoblox напрямую в правилах DNS Firewall для фильтрации запросов к вредоносным доменам.
Интеграция доступна во всех коммерческих регионах AWS, где работает Route 53 Resolver DNS Firewall. Пользователи подписываются через AWS Marketplace из консоли Route 53 и добавляют управляемые правила Infoblox в группы правил.
Как работает интеграция Infoblox Threat Defense с Amazon Route 53 DNS Firewall
Правила Infoblox блокируют запросы к доменам, связанным с фишингом, вредоносным ПО, ransomware и командно-контрольными серверами. Feeds обновляются непрерывно и, по данным Infoblox, опережают стандартные списки примерно на 68 дней при этом выявляя в пять раз больше угроз высокого и среднего уровня.
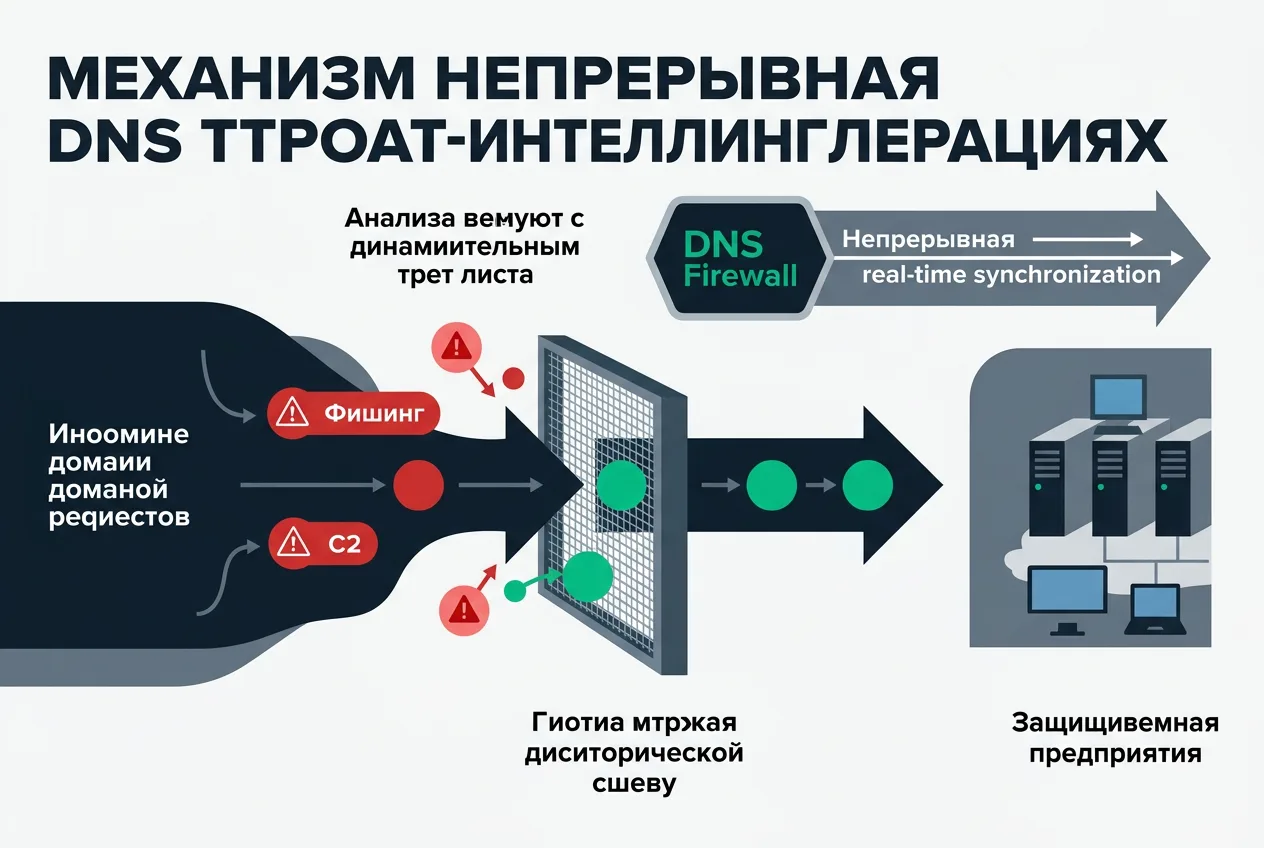
Для подключения требуется тариф DNS Firewall Advanced. В консоли VPC пользователи переходят в раздел DNS Firewall, создают группу правил и выбирают категорию Partner managed DNS threat protection. Доступны категории Critical и High. Настройка не требует изменения архитектуры или перенаправления трафика. Логи событий отправляются в CloudWatch.
Решение работает как для трафика внутри VPC, так и для гибридных подключений через Resolver endpoints. Дополнительная инфраструктура не требуется.
Доступность и планы развития интеграции
Публичное превью бесплатно. Подписка Infoblox в Marketplace не тарифицируется до общего запуска, запланированного на начало 2027 года. Дополнительных платежей за правила DNS Firewall при использовании интеграции не предусмотрено.
Интеграция развивает предыдущее сотрудничество Infoblox и AWS по управляемым правилам для AWS Network Firewall. В отличие от решений, работающих только с логами, правила Infoblox размещаются непосредственно в резолвере и блокируют запросы до их выполнения.
В рамках превью компании могут оценить эффективность защиты и подготовить правила для промышленного использования. AWS не сообщала об ограничениях по регионам, интеграция доступна глобально в коммерческих регионах.
Частые вопросы
Как подключить Infoblox Threat Defense к Amazon Route 53 DNS Firewall?
Подписка оформляется через AWS Marketplace из консоли Route 53. В разделе DNS Firewall выбирают категорию Partner managed DNS threat protection и указывают поставщика Infoblox.
Сколько стоит использование интеграции в превью?
Публичное превью доступно бесплатно. Подписка Infoblox в Marketplace не тарифицируется до общего запуска в начале 2027 года.
Какие угрозы блокирует Infoblox Threat Defense в Route 53?
Правила охватывают домены, связанные с фишингом, malware, ransomware, командно-контрольными серверами и другими продвинутыми угрозами.
Требуются ли изменения в архитектуре сети при внедрении?
Нет. Интеграция работает напрямую в Route 53 Resolver DNS Firewall без перенаправления трафика или дополнительной инфраструктуры.
Комментарии 1