nginx 1.31.9 и nginx 1.30.7: F5 выпустила обновления с исправлением 10 уязвимостей
F5 выпустила nginx 1.31.9 и nginx 1.30.7 18 ноября 2026 года. Обновления закрывают 10 уязвимостей, включая две критические в HTTP/2.
F5 выпустила версии nginx 1.31.9 в основной ветке и nginx 1.30.7 в стабильной ветке 18 ноября 2026 года. Релизы устраняют 10 уязвимостей, девять из которых затрагивают стабильную ветку.
nginx 1.31.9 и nginx 1.30.7 закрывают уязвимости HTTP/2
Две ключевые проблемы — CVE-2026-123007 и CVE-2026-123633 — касаются модуля HTTP/2. CVE-2026-123007 вызывает повреждение памяти из-за целочисленного underflow в управлении потоком. Уязвимость присутствует в версиях с 1.9.5 по 1.31.8 и при определённых условиях может привести к падению worker-процесса или удалённому выполнению кода.
CVE-2026-123633 представляет собой use-after-free в HTTP/2. Она затрагивает версии с 1.19.7 по 1.31.8 и проявляется в основном при проксировании с низким значением worker_connections. Обе уязвимости классифицированы nginx.org как major и medium соответственно.
Остальные исправления включают use-after-free в резолвере (CVE-2026-123634), проблему в HTTP/3 (CVE-2026-121810), почтовом прокси (CVE-2026-113425) и бесконечный цикл при чтении тела запроса по TLS 1.3 (CVE-2026-118899). Ещё три уязвимости затрагивают модули stream и PROXY protocol.
Влияние на пользователей и рекомендуемые действия
По данным F5, три уязвимости имеют уровень major, четыре — medium и три — minor. Исследователи Wiz и Xint объединяют несколько проблем под названием NGINX2Root и подтверждают возможность удалённого выполнения кода без аутентификации в тестовых средах при отключённом или обойдённом ASLR. На момент публикации массовой эксплуатации не зафиксировано.
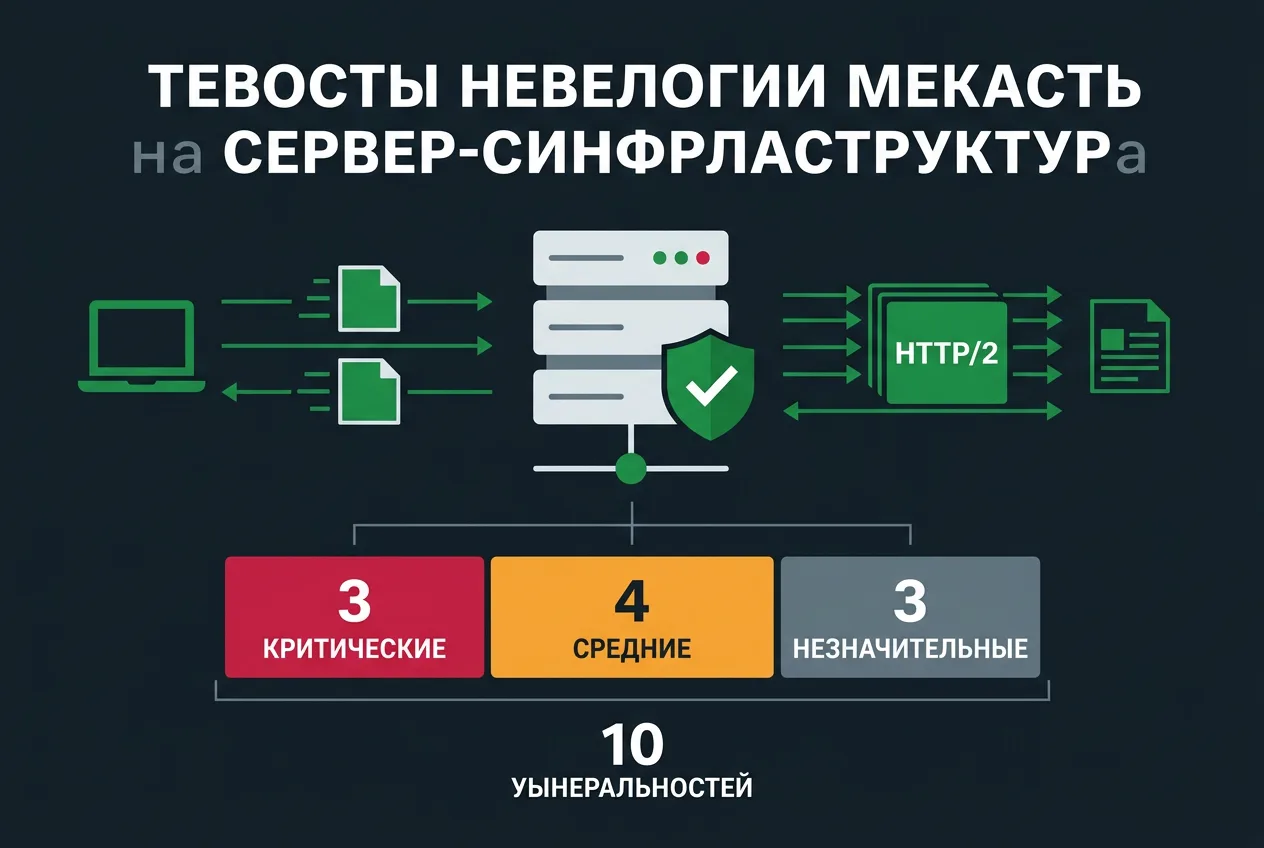
Уязвимости существуют в коде, добавленном ещё в 2015 году вместе с поддержкой HTTP/2. nginx обслуживает значительную долю веб-трафика, а HTTP/2 включён на большинстве серверов. Проблемы также затрагивают NGINX Plus и некоторые продукты, поставляемые с nginx.
F5 рекомендует немедленно установить nginx 1.31.9 или 1.30.7 и перезапустить сервер. Простой reload не заменяет бинарный файл. Временной мерой служит отключение HTTP/2 директивой http2 off. Пользователям устаревших веток 1.29 и старше придётся обновляться до поддерживаемых версий.
Частые вопросы
Какие версии nginx нужно обновить в первую очередь?
В первую очередь обновляют nginx 1.31.8 и 1.30.6. Именно эти версии содержат все описанные уязвимости HTTP/2 и других модулей.
Достаточно ли reload после установки новых пакетов?
Нет. Необходимо полностью перезапустить nginx, так как reload не заменяет исполняемый файл на сервере.
Можно ли временно отключить HTTP/2 вместо обновления?
Да, директива http2 off в блоке server или listen позволяет снизить риск до установки исправлений.
Затрагивают ли уязвимости NGINX Plus?
Да, уязвимости присутствуют в определённых сборках NGINX Plus, и F5 выпустила соответствующие исправления для этих продуктов.
Комментарии
Комментариев пока нет. Будьте первым!