GitLab CVE-2026-97229: CISA добавила критическую уязвимость RCE в каталог KEV
29 октября 2026 года CISA добавила критическую уязвимость CVE-2026-97229 в каталог KEV. Уязвимость затрагивает GitLab CE/EE и требует обновления до 1 ноября.
CISA 29 октября 2026 года внесла уязвимость GitLab CVE-2026-97229 в каталог Known Exploited Vulnerabilities. Уязвимость с оценкой CVSS 10.0 позволяет удалённое выполнение кода на серверах GitLab Community Edition и Enterprise Edition. Дедлайн по устранению для федеральных агентств США — 1 ноября 2026 года.
Подробности уязвимости GitLab CVE-2026-97229
Проблема относится к типу integer overflow в компиляторе регулярных выражений CI/CD. Атакующий без аутентификации может отправить специально сформированный regex в файл конфигурации CI/CD и получить выполнение произвольного кода на сервере. Уязвимость затрагивает версии 19.2 до 19.2.8, 19.3 до 19.3.5 и 19.4 до 19.4.2. Исправления выпущены 12 октября 2026 года.
GitLab.com и GitLab Dedicated уже обновлены. Самостоятельно управляемые инсталляции требуют немедленного обновления. Уязвимость связана с движком Ruby/Onigmo; отдельные развёртывания Ruby могут нуждаться в дополнительных патчах, выпущенных 23 октября 2026 года.
Эксплуатация уязвимости уже фиксировалась в реальных условиях. CISA подтвердила активное использование. EPSS-оценка составляет около 18,4 %. Попытки атак отмечались на инфраструктуре Alpine Linux 20–21 октября 2026 года.
Действия и последствия для пользователей
Организациям с интернет-доступными инсталляциями GitLab рекомендуется срочно обновиться до версий 19.2.8, 19.3.5 или 19.4.2. GitLab опубликовал правила обнаружения угроз, которые следует внедрить в системы мониторинга. Обходных решений производитель не предоставил.
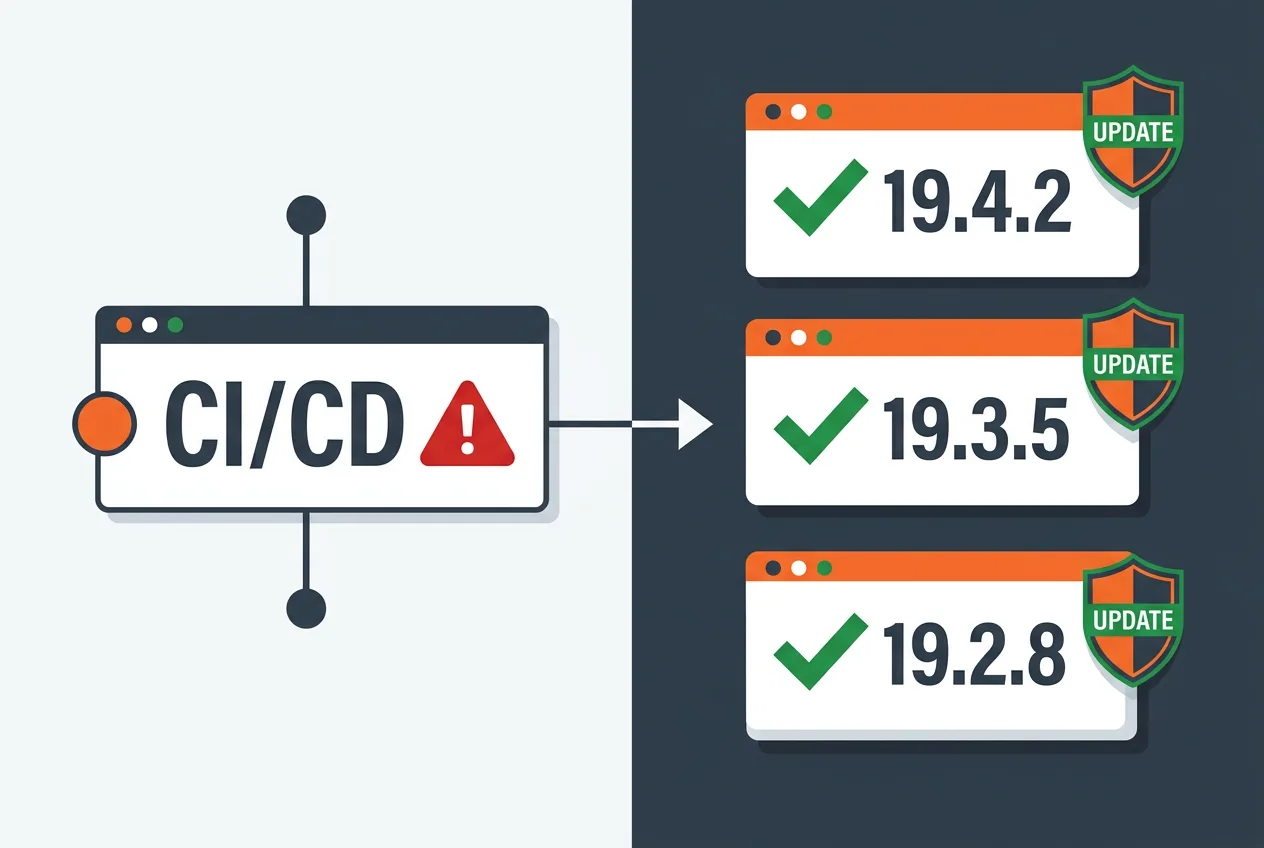
Согласно BOD 26-04, федеральные агентства обязаны выполнить обновление в срок. Для коммерческих компаний приоритет определяется внутренними политиками безопасности и уровнем риска. После обновления рекомендуется провести форензический анализ логов на предмет возможных следов эксплуатации.
Дальнейшие обновления ожидаются по мере появления новых данных об эксплойтах и дополнительных рекомендаций от GitLab и CISA. Администраторам следует отслеживать официальные каналы GitLab и каталог KEV.
Частые вопросы
Какие версии GitLab затронуты уязвимостью CVE-2026-97229?
Уязвимость затрагивает GitLab CE/EE 19.2 до 19.2.8, 19.3 до 19.3.5 и 19.4 до 19.4.2. Исправления доступны в версиях 19.2.8, 19.3.5 и 19.4.2.
Когда CISA добавила CVE-2026-97229 в каталог KEV?
CISA внесла уязвимость в каталог 29 октября 2026 года. Дедлайн устранения для федеральных агентств США установлен на 1 ноября 2026 года.
Можно ли устранить уязвимость без обновления GitLab?
GitLab не опубликовал обходных решений. Единственный способ устранения — установка патчей 19.2.8, 19.3.5 или 19.4.2.
Требуется ли обновление для GitLab.com и GitLab Dedicated?
Эти сервисы уже обновлены и не требуют действий со стороны пользователей.
Комментарии 3